 株式会社エクスブリッジ
Diet Tracker
伊藤岳議員と情報漏えい
共産・参議院。2020年6月2日から2025年5月14日まで、21日・4つの会議で、質疑42件。
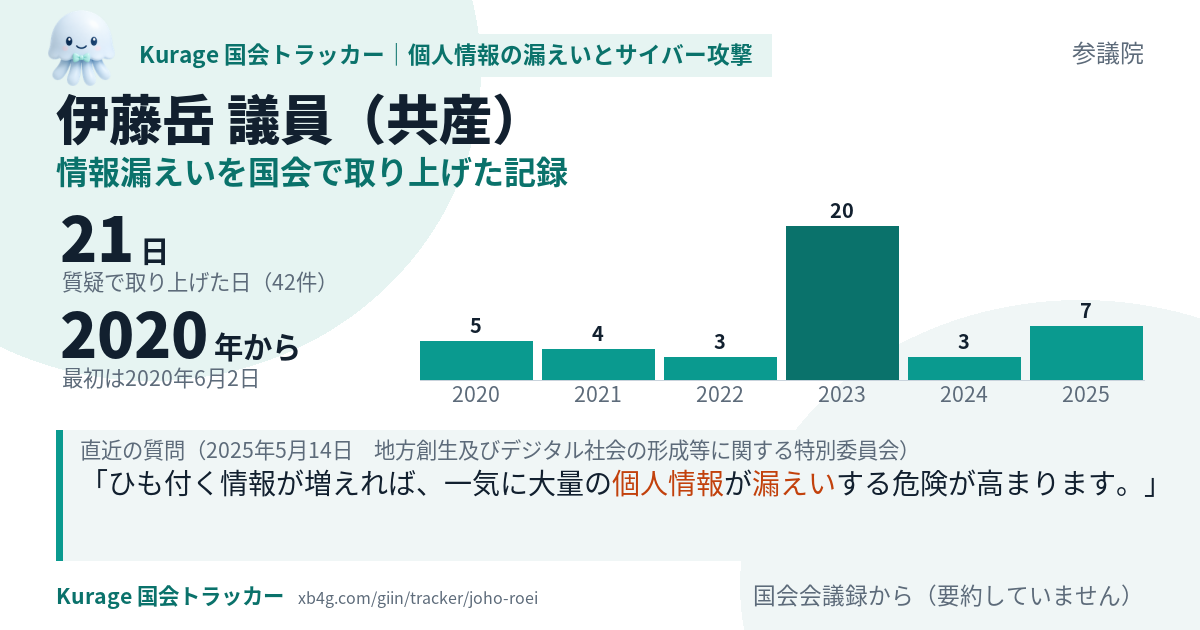
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
伊藤岳議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。伊藤岳議員がこのテーマで初めて質疑したのは2020年6月2日で、その878日前です。
伊藤岳議員がこのテーマで質疑した21日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 5日/提出から成立まで 6日/成立より後 10日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 14日/提出から成立まで 0日/成立より後 7日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 17日/提出から成立まで 4日/成立より後 0日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 21日/提出から成立まで 0日/成立より後 0日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 21日/提出から成立まで 0日/成立より後 0日
時系列
- 2020年6月2日 質疑 伊藤岳議員が質疑(参議院 総務委員会・3回)
- 2020年11月24日 質疑 伊藤岳議員が質疑(参議院 総務委員会・2回)
- 2021年4月27日 質疑 伊藤岳議員が質疑(参議院 内閣委員会、総務委員会連合審査会)
- 2021年5月11日 質疑 伊藤岳議員が質疑(参議院 総務委員会・3回)
- 2022年6月10日 質疑 伊藤岳議員が質疑(参議院 総務委員会・3回)
- 2022年10月28日 政府 閣議決定:「物価高克服・経済再生実現のための総合経済対策」に「サイバー攻撃」の記述(1か所)
- 2023年3月7日 法案 内閣が国会に「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」を提出
- 2023年3月9日 質疑 伊藤岳議員が質疑(参議院 総務委員会・3回)
- 2023年3月16日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・2回)
- 2023年3月29日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2023年4月14日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・2回)
- 2023年4月28日 質疑 伊藤岳議員が質疑(参議院 本会議)
- 2023年5月12日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・3回)
- 2023年6月2日 成立 「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」が成立
- 2023年6月9日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・2回)
- 2023年6月13日 質疑 伊藤岳議員が質疑(参議院 総務委員会・3回)
- 2023年7月26日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・3回)
- 2024年2月27日 法案 内閣が国会に「重要経済安保情報の保護及び活用に関する法律案」を提出
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
- 2024年5月15日 質疑 伊藤岳議員が質疑(参議院 本会議)
- 2024年5月24日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2024年6月5日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2025年2月7日 法案 内閣が国会に「重要電子計算機に対する不正な行為による被害の防止に関する法律案」を提出
- 2025年3月25日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2025年4月9日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2025年4月25日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2025年5月14日 質疑 伊藤岳議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・4回)
- 2025年5月16日 成立 「重要電子計算機に対する不正な行為による被害の防止に関する法律案」が成立
- 2026年4月7日 法案 内閣が国会に「個人情報の保護に関する法律等の一部を改正する法律案」を提出
- 2026年4月7日 法案 内閣が国会に「情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案」を提出
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
ひも付く情報が増えれば、一気に大量の個人情報が漏えいする危険が高まります。 本法案で対象を拡大する事務のうち、国家資格等の事務では、既にマイナポータルと連携している国家資格等情報連携・活用システムで各種手続を行うことが可能となりますが、マイナンバーカードとともに暗証番号が取得されれば、マイナポータル上でひも付いている大量の個人情報の漏えいにつながりかねません。
現場での要望を優先して、個人情報の漏えいそのままにするというのはあってはならないことだと思いますよ。
個人情報は知られたくないという方は、その情報の種類によって機微も機微じゃないもないと思いますよ。 先ほど副大臣も言われたように、個人情報だということは間違いないわけですから、所得区分の情報はね。
マイナンバー制度については、二〇一六年の制度開始以来、その利用が広げられてくる一方、システム障害による個人情報の漏えいを始めトラブルが相次いでいる、これ平大臣もそう答弁されております。
マイナポータルを通して各種手続等を行うとしていますが、マイナポータルでは、世帯・戸籍情報、健康・医療、年金関係、一部の国家資格などで既に様々な個人情報がひも付き、確認できるようになっています。 マイナンバーカードと暗証番号が入手されれば、こうした情報が一気に流出し、情報漏えいの危険性が更に高まることになります。
つまり、個人情報が漏えいしていると、漏えいするということを知りながら、それをそのまま放置して新しいシステムの運用開始に見切り発車したということですよ。
個人情報の漏えい対策が不十分のまま突き進むべきではないと指摘して、質問を終わります。
また、個人情報漏えいなどの被害はなかったんでしょうか。
偽変造マイナンバーカードの詐欺被害についてお聞きします。 本人の知らないところで高額な商品が購入される被害も出ています。
同時に、デジタル技術や最先端のAIなどを開発、利用するGAFAなどの巨大IT企業は、圧倒的な世界市場のシェアの下で革新的技術の独占とデータの囲い込みによって巨大な利益の獲得を競っています。 全ての国民がデジタル技術にアクセスできる権利、不利益、不公正な取引や詐欺などにさらされる危険から消費者を擁護する仕組み、個人情報保護の徹底と自己情報コントロール権などの保障が不可欠であり、デジタル関連の諸施策を進める上では、十分な情報公開の下で国民の理解と納得を得ること、地域住民の意思と地方自治体の主体的な判断が尊重されるべきです。
個人情報の漏えいが放置されてもよしとするんですか。
この国民の不安の声に個人情報保護委員会は応えるべきではないでしょうか。 マイナンバー法の条項を使って、まずは個人情報の漏えいに栓をする、つまりシステムの運用停止の検討をするように求めることが必要ではないかと思います。
私は、マイナンバー推進のために個人情報漏えいが許されるような社会であってはならないと思いますし、今まさにそのことが問われていると思います。 ところが、システムを運用停止して根本から総点検をしないがために、個人情報が今現在も漏えいし続けております。
その機器やシステムを使う機会が新マイナンバーカードで増えれば、これ当然、個人情報の漏えいの危険が広がるという、その国民の不安が広がるのは当然だと私は思うんです。 国民の個人情報が漏えいする危険性をそのままにして、マイナンバーカードの普及、利活用ありきで新マイナンバーカードへの移行に突き進むべきではないと強く指摘をしておきたいと思います。
だって、既に現在のマイナンバーカード使って職員が、自治体の職員が、これあってはならないことだけど、その個人情報を抜き出して利用するという事案出ているじゃないですか、幾つも。 これ、個人情報の漏えいする危険性が拡大すると。
しかし、公示送達について広く公衆、一般にインターネットで閲覧を可能にすることは、極めてセンシティブな個人情報の漏えい、プライバシー侵害につながりかねません。
自治体窓口で次期マイナンバーカードを機器で読み込んで本人確認をするということになれば、そこからまた個人の様々な情報を抜き出せる、漏えいするということも危険性があると思います。 そこでカードリーダー読み込んで、警察官がそこから個人情報を恣意的に抜き出そうという危険性もあるんじゃないですか。
事は個人情報の根幹に係る漏えい問題です。 ところが、マイナンバーカードを利用したシステムのエラーが発生しても申出があるまで判明しない、地方自治体がベンダーと契約して行っているシステムに係る個人情報漏えいの事案の対応は事業者任せ。
個人情報が別人に渡った時点で重大な漏えいであって、取り返しの付かない問題であります。
川崎市の場合は、個人情報の根幹である戸籍の情報まで漏えいをしました。 なぜかと総務省に伺うと、徳島市からは四月の時点でインシデント報告はあったが、それは一般的なIT障害としての報告であって、個人情報の漏えい事案となることは認識していなかったという説明でした。
個人情報保護委員会の直近の年次報告は、二〇一七年度から二一年度の五年間で、少なくとも約三万五千人分のマイナンバーに関連する情報の紛失、漏えいがあったことを明らかにしています。 政府は、マイナンバー制度の利用範囲を税、社会保障、災害の三分野に限定し、利用できる事務や情報連携は法律で規定している、だから個人情報は安全なんだとこれまで繰り返し喧伝をしてきました。
我が党は、社会保障分野などにおいて住民サービスの利便性の向上や行政手続の適正な遂行につながる改正内容には賛成するとともに、地域住民の命や安全、健康を脅かしたり、個人情報の漏えいなど人権侵害につながる見直しなどには反対をしてきました。 なお、災害被災者の住家被害認定の迅速化に寄与する災害対策基本法の改正案、建築主事資格者の受検機会の拡大、建築副主事の新設によって建設確認関係事務に携わる人員を確保する建築基準法の改正案、交通安全対策基本法改正案、認定こども園法改正案には反対するものではありません。
住民制度課所掌事務に係る緊急事案の報告は、総務省と都道府県、市町村との間で運用され、職員による住民基本台帳の個人情報の漏えい、不正、不適切な取扱い等の事案の防止、緊急事案に対する対応、そしてフォローアップなどを行ってまいりました。 ところが、今回のコンビニ交付の誤発行のように、契約等によって行われるコンビニ交付における個人情報の漏えい事案に対する課題は改めて洗い出して対策を検討していく必要があるのではないでしょうか。
つまり、申請したものの、マイナンバーカードからの個人情報流出などへの心配から交付を受けることには踏み切れない、私もたくさんこの声を聞いてきましたが、また、当委員会でも、いわゆるDV被害者の身ばれの問題、マイナンバーカードの取得によってマイナポータルを登録したDV被害者の身ばれの問題も指摘しましたが、マイナンバーカードを持つことへの懸念が国民の中に存在していることは事実だと思います。
それで、住民基本台帳事務に係る個人情報漏えいの危険性について、総務省はその対策を随時更新して講じてきました。 例えば、DV等支援措置を受けていた被害者の情報を自治体の側が誤って加害者に漏えいして発生した被害の調査などを行っています。
大臣が、DV等の加害者が被害者の暗証番号が分かっていなければ、若しくは代理人設定をしていなければ大丈夫だという趣旨の話がありましたけれども、多くのDV被害者の場合は加害者にカードや暗証番号握られているケースが多いです。 とにかくDV等被害者の個人のところまで情報が届くということが大事だと思います。
監督、命令、報告及び立入検査などが定められていると私も承知をしましたが、問題は委託契約者からDV、虐待等被害者などの個人情報の漏えいが絶対に起こらないような手だてを取ることだと思います。 例えば、コールセンターに電話が掛かってきて、業務に当たっている派遣の職員の方がDV被害者の避難先の住所をメモして、そこから漏えいするということも起こると思います。
今日は、DV、虐待等からの被害者を保護する課題と、マイナンバーカードから被害者情報が漏れてしまう、いわゆる身ばれの問題について質問したいと思います。 先ほど、中西委員もDV被害者の保護の問題、質問されましたが、昨年一年間、警察に寄せられたDV、ドメスティックバイオレンスの相談件数は八万四千四百九十六件で、過去最多を更新しました。
さらに、LINEの個人情報の漏えいで問題となった利用者情報の情報保管先の設置国名公表の義務付けが総務省令に委ねられていることも重大です。
そもそも、相談者の方がマイナンバーという極めて機微なプライバシー、個人情報を提出したくなかったのはなぜか。 LINE社が個人情報の漏えいの問題、LINE社におきまして個人情報の漏えいの問題があったからです。
電気通信事業者の情報漏えいなどが国民に不安をもたらしており、インターネット上の利用者情報保護は法改正の焦点だと思います。 LINEなど報酬を支払う者は、税務署への個人情報、マイナンバー提出義務があるのは承知はしています。
クラウドサービスが抱える個人情報漏えいの危険性などを置き去りにして、このまま突き進むということは絶対にあってはならないと思います。 こうした個人情報の問題、そして、先ほど指摘した自治体DXによって利便性は向上しますが、同時に、これが自治体の職員のリストラや住民サービスが後退するということにつながってはならないということを重ねて訴えて、質問を終わりたいと思います。
一体、こういう中で、この程度の対応で済ませるんですか、不正アクセス被害の責任はどこが負うんですか。
次に、個人情報漏えい問題について聞きたいと思います。 先月二十七日の連合審査会で、私、セールスフォース・ドットコムが手掛けるクラウドサービスを利用する地方自治体で不正アクセス被害が明らかになった案件について質問いたしました。
最後に、個人情報漏えい問題について幾つか聞きます。 顧客情報管理ソフトウエア大手のセールスフォース・ドットコムが手掛けるクラウドサービスを利用する地方自治体での不正アクセス被害が次々に明らかになりました。
マイナンバーカードの普及の掛け声は盛んですが、一方で個人情報漏えい等によるリスクの問題が置き去りにされているのではないかと思います。 保険証が廃止されるようなことになれば、マイナンバーカードを通院のときなどふだんから持ち歩くことになり、カードの紛失、盗難、個人情報漏えい等の危険性は更に格段高まることになります。
マイナンバーカードについては、国民の中に個人情報漏えい等への危惧の念が大変強いです。 諸外国の例を見ましても、個人情報漏えい等の観点からカードの普及はまちまちという状況があります。
先ほど紹介した例など、本当に個人情報の漏えいの危険性がある業務委託の形態がある、これ是非、全国的に実態をつかんでいただきたいと、そして是正していただきたいと思います。 そこで、総務省、住民が振り込み口座を業者に返信したくないと申し出た場合、また個人情報保護の観点から現金での給付金の受取を希望するなどの場合、自治体の役場の窓口で現金給付で給付金を受け取ることは可能ですか。
つまり、住民基本台帳と振り込み口座などの個人情報が委託業者がデータ化するんです。 大臣、今回の給付金事業において一件たりとも個人情報を漏えいさせてはならないと思いますが、どうですか。
振り込み口座などの個人情報は厳格に保護されなければなりません。 総務省、業者との間で守秘義務を結んだとしても個人情報の流出の危険性がある、どういう対策を取っていますか。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。