 株式会社エクスブリッジ

Diet Tracker
おおつき紅葉議員と脆弱性調査
立憲民主・衆議院。2023年11月9日から2025年4月24日まで、2日・1つの会議で、質疑6件。
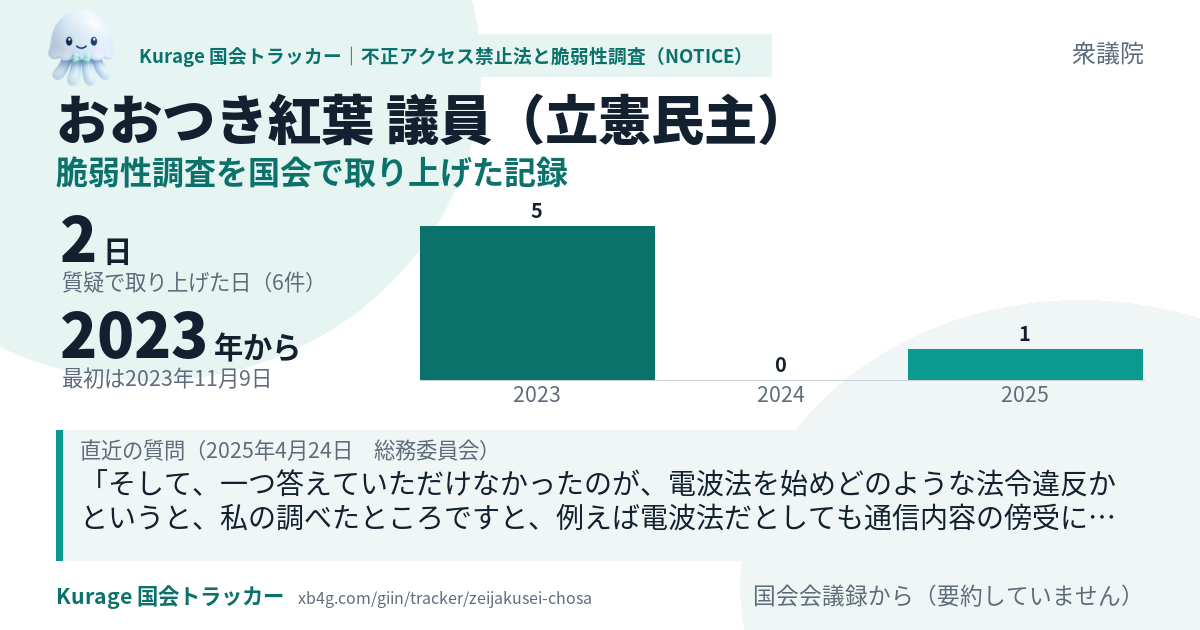
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
そして、一つ答えていただけなかったのが、電波法を始めどのような法令違反かというと、私の調べたところですと、例えば電波法だとしても通信内容の傍受に当たるかどうかの判断が難しいというところだとか、例えば不正アクセス禁止法だとどの程度カバーできるのかということが、今現在の法律だと該当するものが不明瞭だということだというように伺っておりますので、新たにこういった偽基地局を、IMSIキャッチャーとも言われているんですけれども、偽基地局自体を実際に…
次に、関連して、NOTICEサポートセンターの運営予算について伺います。 そして、総務省のNOTICEサポートセンターの業務というのは、総務省が公表している令和五年度の行政事業レビューシートによると、電波法第百三条の二第四項第十二号を根拠としたIoTの安心、安全かつ適正な利用環境の構築という事業の一環として行われているとしています。
次の質問は、NOTICEのサポートセンターの運営について伺います。 さて、NOTICEについては、ネットワークに接続する機器へのアクセスによってサイバー攻撃に悪用されるおそれのある機器の利用者に対して、ウェブサイトや電話による問合せ対応を目的としたサポートセンターというものが設けられています。
NOTICEのウェブサイトで公表されている今年八月度の実施状況によりますと、この取組による注意喚起が五千五十五件実施されました。 すなわち、約三分の二は前の月の通知からの繰越しであって十分な対処がされておらず、脆弱性のある機器がネットワークに接続されたままの状態、すなわち脆弱性のある状態が放置されてしまっているとも受け取れると思います。
NOTICEの対象機器についてなんですけれども、これまで、ID、パスワードに脆弱性を有するネットワーク機器のみでしたが、先ほど御説明があったと思います、現在総務省などにおいて、ネットワークに接続されている機器のファームウェアという、機器に内蔵されたソフトウェアに問題が存在するもの、また、既にサイバー攻撃へ悪用できる状態となった機器など、つまり、ほかのネットワーク機器に対してサイバー攻撃に加担させることができる状態となったものが想定される… そして、これまで、NOTICEの取組によって通知、注意喚起を行った先は、一般家庭から法人まで様々あったかと思います。
改めまして、先ほどから皆さんが議論されているNOTICEの取組、重要かつ評価すべき取組であるとまず冒頭に申し上げさせていただきます。 ただ、このNOTICEと呼ばれる取組、先ほどもありましたが、お世辞にも国民に広く浸透されているとは言えない状況であります。
数えているのは「不正アクセス禁止法」「NOTICE」「脆弱性調査」「ホワイトハッカー」「脆弱性 IoT」「脆弱性 中小企業」「脆弱性 VPN」「セキュリティー人材 処遇」「セキュリティ人材 処遇」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。