 株式会社エクスブリッジ
Diet Tracker
岸真紀子議員と情報漏えい
立憲民主・参議院。2021年5月11日から2026年7月10日まで、12日・4つの会議で、質疑18件。
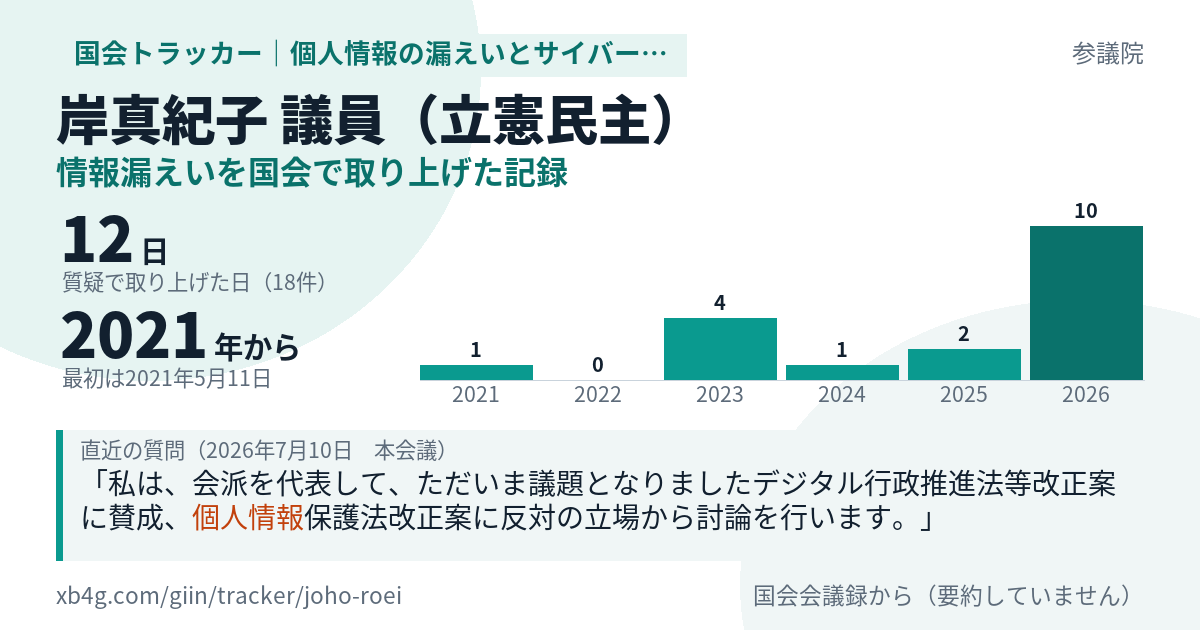
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
私は、会派を代表して、ただいま議題となりましたデジタル行政推進法等改正案に賛成、個人情報保護法改正案に反対の立場から討論を行います。 まず、デジタル行政推進法等改正案に賛成しますが、国等データ活用事業計画の認定に際しては、個人情報保護の観点から適正に事業者及び事業計画を審査し、国の行政機関等が提供するデータに個人情報が含まれる場合は、当該個人情報の削除、匿名化又は仮名化を行い、データの最小化を通じた個人情報の漏えいリスクの低減を徹底するよう慎重な対応を求めます。
二 認定国等データ活用事業の実施に必要であることを踏まえて認定国等データ活用事業者から求めのあったデータを提供する本制度の趣旨に鑑み、認定国等データ活用事業計画の目標にそぐわないデータの活用や第三者提供等が行われることのないようにするとともに、国の行政機関等から提供したデータの漏えい、不適切利用等の事案が発生した場合は、確実な状況の把握、独立行政法人情報処理推進機構等による迅速な原因究明等を実施すること。 三 認定国等データ活用事業者からの求めに応じて国の行政機関等が提供するデータに個人情報が含まれる場合は、当該個人情報が認定国等データ活用事業の実施に必要不可欠なものであるか否か、当該個人情報の削除、匿名化又は仮名化が可能であるか否か等、その取扱いについて慎重に検討し、欧州連合の一般データ保護規則を始めとする諸外国の制度との整合性を踏まえ、データの最小化を行うこと。
私は、会派を代表し、ただいま議題となりましたデジタル行政推進法等改正案に賛成、立憲、公明、沖縄の風が提出した個人情報保護法改正案の修正案に賛成、政府提出個人情報保護法改正案に反対の立場で討論を行います。 政府提出個人情報保護法改正案に反対する理由について、論点を絞って申し上げます。
次に、先ほどの続きになりますが、六月十九日の衆議院の内閣委員会で、長妻昭議員の質問に対して、個人情報保護法に基づき個人情報取扱事業者から提出された漏えい等報告で、漏えい等の対象となった人数が、少なくとも二〇二四年度で一千万人を超えていることが分かりました。 また、今朝の新聞にも漏えい、個人情報が漏えいしたという記事が載っておりました。
次に、民間企業では、生成AIの活用に伴う情報漏えい対策として、自社の機密情報は入力をしないし、入力したプロンプト、AIに対して与える指示とか質問は収集、分析されている点を従業員に周知徹底をしているとお伺いをしています。 また、情報漏えい対策ツールを独自に導入している企業などもありますし、利用の際の対策を取っています。
一義的には、その事業者が漏えいしたのであればそこの事業者というふうにおっしゃられてはいるんですが、とはいえ、やっぱり元々は国民はそのためにデータを渡しているわけではないので、やっぱり国や自治体なりに責任はあるというふうに私は考えているところです。 次に、また個人情報保護法の改正案の統計特例に戻りますが、同様に、この個人情報保護法の改正案による個人情報が漏えいした場合の責任の所在はどのように考えていますか。
次に、認定国等データ活用事業により、万が一、万が一ですね、個人情報が漏えいしてしまった場合の責任の所在というのは現段階でどのように考えているか、お伺いします。
個人情報保護委員会としては相当責任がある仕事で、もっともっと更にこれ重要になっていきます。 情報漏えいのリスクを最小限に抑えるためにはそれぐらいは義務付けるべきだと思いますが、大臣、いかがでしょうか。
先ほど稲谷参考人は、アジャイルガバナンスを見直していけばよいというような御意見もいただいたところではあるんですが、今回の個人情報保護法改正案では、AI開発事業者を国が指定をしたり認定したりするものではなく、あくまでも企業と企業といったように、事業者の選定がある意味無制限と言えます。 その状態で、悪意がなかったとしても、要配慮個人情報も含めた全ての個人情報が流出してしまった場合も考える必要があると私は考えます。
次に、衆議院から個人情報保護法改正案が送付されてきました。 この改正案は、AI開発など、出口が統計であれば、匿名加工や仮名加工といった個人を特定できない情報にせずとも生のまま第三者である事業者等に渡せるといった内容となっています。
引き続き、やはりランサムウェアの場合は、被害届が出れば大体身の代金が幾らとか聴取ができるかもしれませんが、やはり企業の信用にも関わるから、なかなか秘密裏にしているところが多いという実態です。 それでは、今国会から、これまでの地方創生デジタル特別委員会が再編されまして、デジタルAI特別委員会というふうになりました。
最初に、昨日、アサヒグループホールディングスが記者会見を行ったサイバー攻撃についてお伺いをいたします。 やはり、アスクルなど大手の企業がランサムウェアの被害を受けて、国民生活にも支障を来している状態であります。
二 公的基礎情報データベース整備改善計画の作成及び同計画に基づくデータ連携の拡大に際しては、行政機関等が保有する個人情報の利用が際限なく行われることのないよう配慮すること。 また、その適正な利用を確保するため、個人情報保護委員会その他の第三者機関の関与について検討すること。
ですが、個人情報の漏えいだけではなくって、他人にひも付けされているかもしれないという事案が発覚してから返納件数が増えていて、今も現在進行形です。
だから、結果的にいろんな個人情報が漏えいするような事態に招いてしまっているんです。
マイナ保険証に至っては他人がひも付けられている事象が数多く発覚し、個人情報漏えいと命に関わる重大な問題であるにもかかわらず、岸田政権は法案の取下げや修正もせず、二〇二四年秋の健康保険証廃止を含む法改正を推し進めました。 最近、毎日のように報道で取り上げられている生成AIについて伺います。
ただ、厚労大臣の返答としては、ちゃんと把握をしていないのか、何だかよく分からない答弁しかなかったので、ちょっと、まだまだ疑念がいっぱいありますが、全く関係ない人に対して情報が見れるという個人情報の漏えいの問題と、医療データがひも付いている中で、利便性以前に、誤った情報がひも付いてしまっているというのは命に関わる問題なんです。 厚労省はこの個人情報を軽く見ているというふうにも見えますよ、このままでは。
今日、資料で配付しておりますが、内閣府が情報大量流出かという新聞記事と、二枚目にも記載、二枚目も配付していますが、この内閣府の不正アクセスのことの新聞記事です。 しかし、サイバー攻撃は、この二枚目にも書いてあって、この赤い線引いてありますが、「高いセキュリティー機能が売りのファイルゼンは特殊な構成のハードウェアで作られ、システムの改ざん防止対策が幾重にも施されていた。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。