 株式会社エクスブリッジ

Diet Tracker
阿部司議員と脆弱性調査
維新・衆議院。2023年11月9日から2024年5月23日まで、2日・1つの会議で、質疑7件。
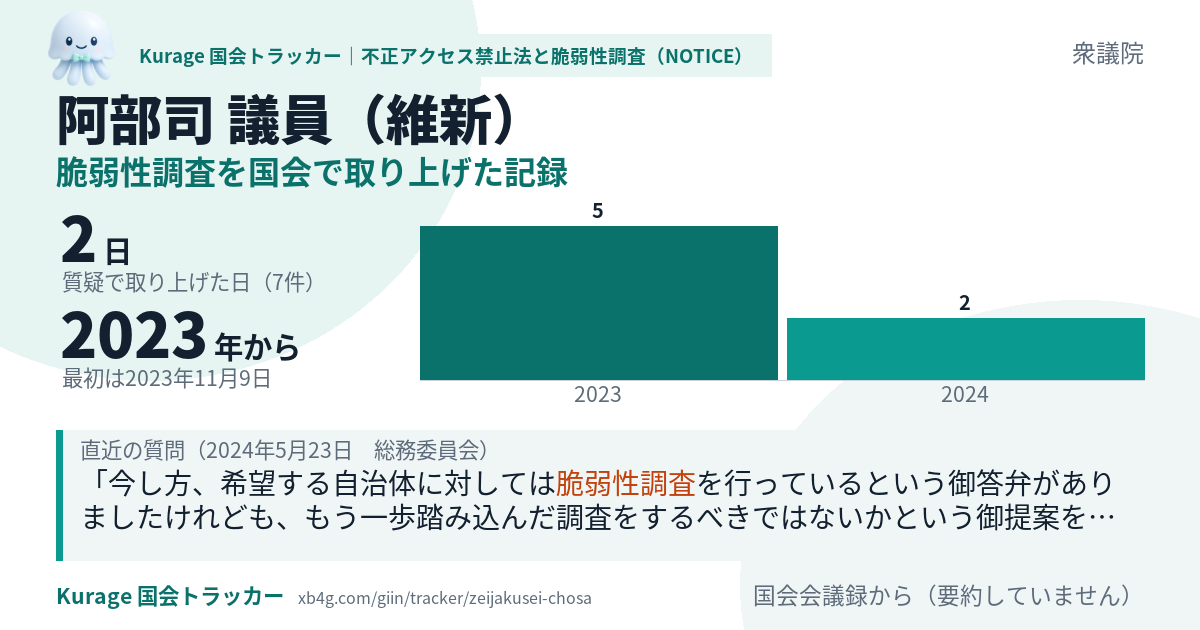
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
今し方、希望する自治体に対しては脆弱性調査を行っているという御答弁がありましたけれども、もう一歩踏み込んだ調査をするべきではないかという御提案をしたいと思います。 サイバー攻撃の脅威が年々高まっている中、地方自治体のサイバーセキュリティー能力を高めていくために、抜き打ちによるペネトレーションテスト、こちらを行うべきだと思うんですけれども、このペネトレーションテスト、いわゆる侵入テストと言われまして、サイバー攻撃の侵入経路となり得る脆弱性のあるポイントから実際に侵入をするテストだと言われております。
例えば、希望する地方自治体に対して脆弱性調査、こちらを実施していると聞いております。 脆弱性調査、こちらは、OSですとかネットワーク環境、ウェブアプリケーション、クラウドなどにおいて弱点となる箇所を洗い出すものということですけれども、こちらの調査は昨年度何件行われて、どのような結果であったのか。
パスワードが脆弱なIoT機器がサイバー攻撃の踏み台になってしまうことと、それゆえNOTICEという事業を展開していて国民の皆様に協力いただきたい、こうしたことをもっとキャンペーンでも張って周知徹底していくべきと思うんですけれども、国民向け啓発事業について具体的な取組状況を、政府参考人、お答え願えますでしょうか。
次に、NOTICEにおける国民理解と啓発ということでお伺いをしてまいります。 こうしたことを考えると、NICTの取組は有意義なものだとしても、脆弱性を指摘する連絡は無視される、警戒される確率が高いのではないかなと思います。
新たにソフトウェア等に脆弱性があるIoT機器、既にマルウェアに感染しているIoT機器に調査対象を拡大して調査を継続することで巧妙化するサイバー攻撃に対処していけるということで理解いたしました。 本来、様々なIoT機器にログインを試みる行為は、不正アクセス禁止法における不正アクセス行為に該当します。
NOTICEの事業で脆弱性が見つかって通信事業者に通知をした件数が十万件、数千台のIoT機器の脆弱性解消につなげることができた、こんな成果があると。 ところが、NOTICEの実施状況を拝見しますと、先ほどもほかの委員から御指摘がありましたが、令和五年八月には五千五十五件の注意喚起がなされているものの、三千四百六件は同年の七月に検知されたものということで、注意喚起を受けた三分の二はそのまま稼働し続けているということになります。
今回の法案は、NICTが実施する特定アクセス行為を伴うID、パスワードに脆弱性のあるIoT機器調査を令和六年以降も実施できるようにすること及びその調査対象の拡充、そして二つ目にNICTの債務保証業務等を規定した特定通信・放送開発事業実施円滑化法の廃止の二つを柱としておりますけれども、私からは一つ目の特定アクセス行為の方を中心に質問させていただきます。 先ほど来、様々な委員から御指摘があったと思いますが、NOTICEの事業というのは、サイバー上ではありますけれども、例えるならば日本全国でドアノックをしまくる、そういう行為であります。
数えているのは「不正アクセス禁止法」「NOTICE」「脆弱性調査」「ホワイトハッカー」「脆弱性 IoT」「脆弱性 中小企業」「脆弱性 VPN」「セキュリティー人材 処遇」「セキュリティ人材 処遇」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。