 株式会社エクスブリッジ

Diet Tracker
阿部司議員の質問と、政府の答弁
2023年11月9日 衆議院 総務委員会 第3号。「不正アクセス禁止法と脆弱性調査(NOTICE)」の国会トラッカーから、この1件を取り出しました。
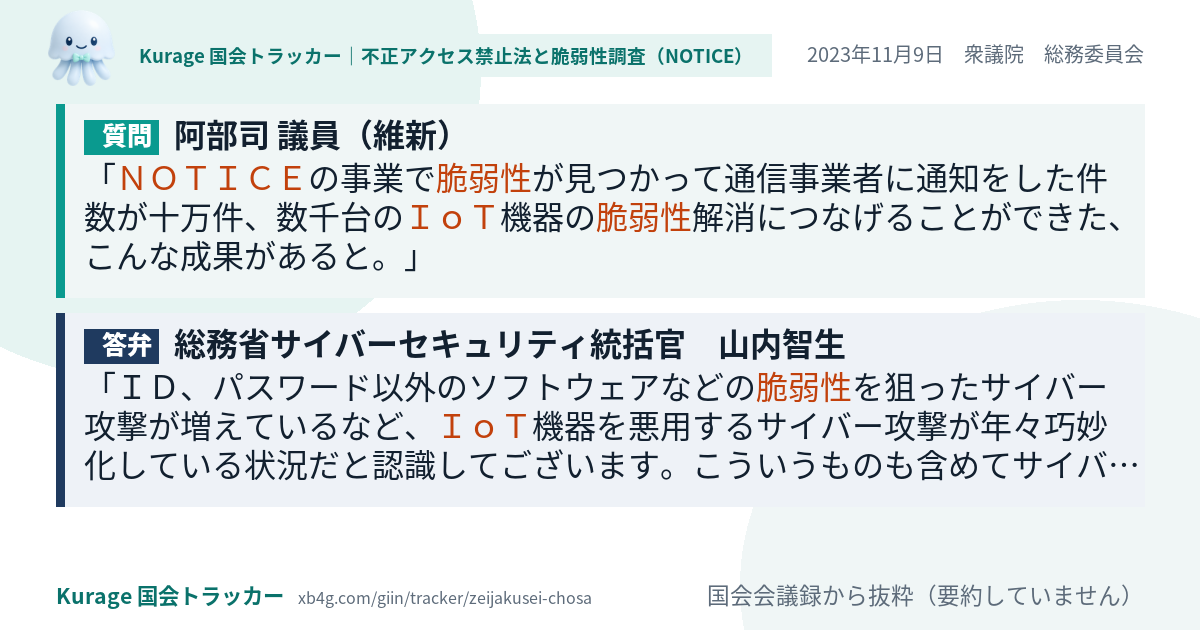
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質問
NOTICEの事業で脆弱性が見つかって通信事業者に通知をした件数が十万件、数千台のIoT機器の脆弱性解消につなげることができた、こんな成果があると。ところが、NOTICEの実施状況を拝見しますと、先ほどもほかの委員から御指摘がありましたが、令和五年八月には五千五十五件の注意喚起がなされているものの、三千四百六件は同年の七月に検知されたものということで、注意喚起を受けた三分の二はそのまま稼働し続けているということになります。こうした状況を見ますと、脆弱性の注意喚起を受けても、直接的な不利益を感じる局面が少ない機器管理者、利用者はアクションを起こさないケースが多いということではないのかなと思います。せっかく脆弱性の指摘をしても対処してもらえないというのは非常にもったいないことで、この部分の対処率を上げていく取組というのが課題ではないかと感じるところであります。
答弁
ID、パスワード以外のソフトウェアなどの脆弱性を狙ったサイバー攻撃が増えているなど、IoT機器を悪用するサイバー攻撃が年々巧妙化している状況だと認識してございます。こういうものも含めてサイバー攻撃に機動的に対応するために、今回の法改正によって、従来のID、パスワードに不備があるIoT機器の調査に加えて、先ほど申し上げましたソフトウェアなどに脆弱性のあるIoT機器、既にマルウェアに感染しているIoT機器にも調査対象を拡大することで、サイバー攻撃に悪用されるおそれのあるIoT機器により総合的に対応することが可能になるというふうに考えてございます。もう一点御指摘のあった機種特定が困難なものにつきましては、調査の過程で得られる情報、メーカーなどの関係者との連携によって得られた情報を組み合わせて分析することによって、機種が特定できる割合を今まで以上に高めていきたいというふうに思っております。これに…
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。
阿部司議員の「不正アクセス禁止法と脆弱性調査(NOTICE)」のほかの質問
- 2024年5月23日 総務委員会
今し方、希望する自治体に対しては脆弱性調査を行っているという御答弁がありましたけれども、もう一歩踏み込んだ調査をするべ… - 2024年5月23日 総務委員会
例えば、希望する地方自治体に対して脆弱性調査、こちらを実施していると聞いております。 - 2023年11月9日 総務委員会
パスワードが脆弱なIoT機器がサイバー攻撃の踏み台になってしまうことと、それゆえNOTICEという事業を展開していて国… - 2023年11月9日 総務委員会
次に、NOTICEにおける国民理解と啓発ということでお伺いをしてまいります。 - 2023年11月9日 総務委員会
新たにソフトウェア等に脆弱性があるIoT機器、既にマルウェアに感染しているIoT機器に調査対象を拡大して調査を継続する… - 2023年11月9日 総務委員会
今回の法案は、NICTが実施する特定アクセス行為を伴うID、パスワードに脆弱性のあるIoT機器調査を令和六年以降も実施…