 株式会社エクスブリッジ

Diet Tracker
又市征治議員の質問と、政府の答弁
2018年5月15日 参議院 総務委員会 第8号。「不正アクセス禁止法と脆弱性調査(NOTICE)」の国会トラッカーから、この1件を取り出しました。
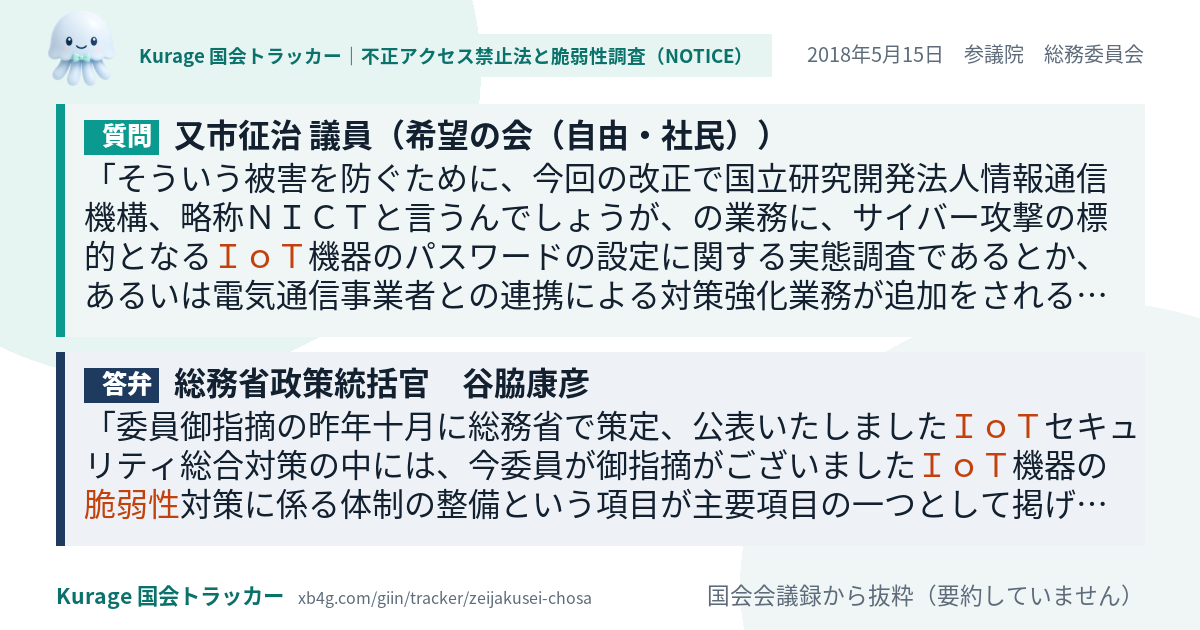
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質問
そういう被害を防ぐために、今回の改正で国立研究開発法人情報通信機構、略称NICTと言うんでしょうが、の業務に、サイバー攻撃の標的となるIoT機器のパスワードの設定に関する実態調査であるとか、あるいは電気通信事業者との連携による対策強化業務が追加をされるということですね。さらに、第三者機関を設置をして、サイバー攻撃を行うマルウエア感染機器やそれに指令を出すサーバーに関する情報を電気通信事業者と共有し、事業者が注意をし、攻撃指令、通信のブロックを行えるようにする。
答弁
委員御指摘の昨年十月に総務省で策定、公表いたしましたIoTセキュリティ総合対策の中には、今委員が御指摘がございましたIoT機器の脆弱性対策に係る体制の整備という項目が主要項目の一つとして掲げられているところでございます。このIoT機器の脆弱性対策でございますけれども、これから製造、販売されるもの、これも非常に多いわけでございますが、既に製造、販売をされて現実のこのリアル空間で稼働しているもの、これもたくさんあるわけでございます。これから製造、販売されるものにつきましては、先ほど委員から御紹介をいただきましたように、セキュリティー・バイ・デザインによって設計・製造段階からセキュリティー対策を講じていく、また一定のセキュリティー要件を講じているものについては認証制度を適用する、こういったことを含めて考えてまいりたいと思っておりますけれども、既に設置されているIoT機器につきましてはこういった…
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。
又市征治議員の「不正アクセス禁止法と脆弱性調査(NOTICE)」のほかの質問
- 2018年5月15日 総務委員会
法改正をして、NICTの調査によってIoT機器の脆弱性が明らかになっても、現状では利用者が改善策を取らないと意味がない…