 株式会社エクスブリッジ
Diet Tracker
芳賀道也議員の質問と、政府の答弁
2025年5月13日 参議院 内閣委員会、総務委員会、外交防衛委員会連合審査会 第1号。「ランサムウェアと身代金・サイバー犯罪の捜査」の国会トラッカーから、この1件を取り出しました。
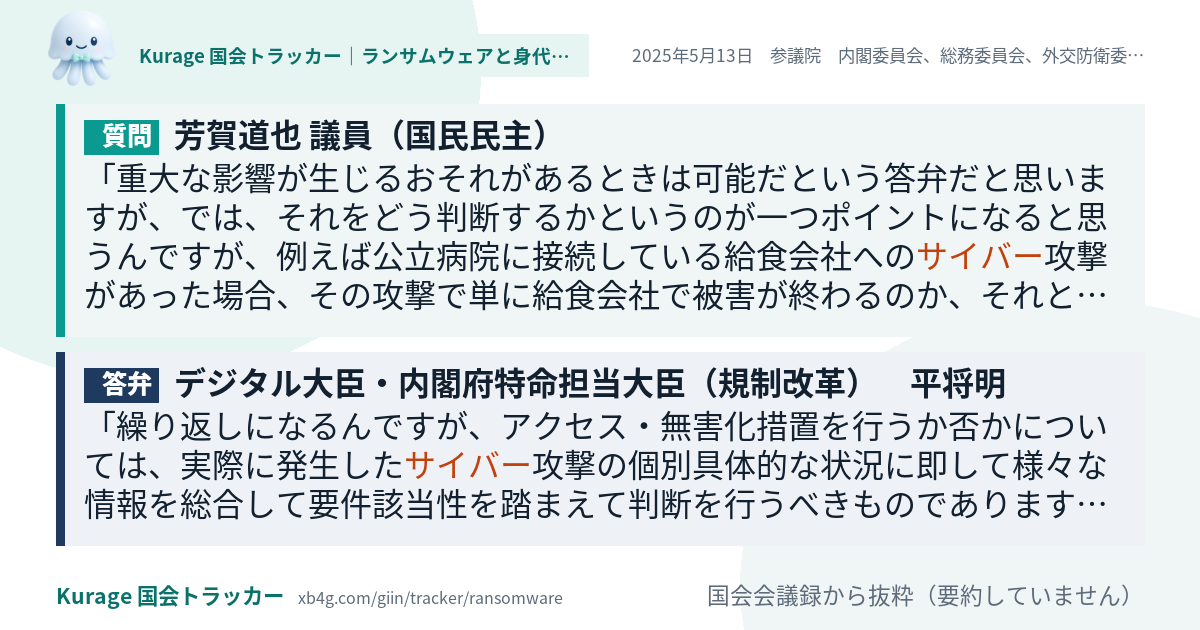
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質問
重大な影響が生じるおそれがあるときは可能だという答弁だと思いますが、では、それをどう判断するかというのが一つポイントになると思うんですが、例えば公立病院に接続している給食会社へのサイバー攻撃があった場合、その攻撃で単に給食会社で被害が終わるのか、それとも病院にまで被害が及んで重大な危害がもたらされる可能性があるのか、危険性があるのかについてはどのような基準で判断されるのでしょうか。例えば、給食会社へのランサムウェアの攻撃によって公立病院の給食システムのIPアドレスやID、パスワードが盗み取られたことが分かったら警察や自衛隊によるアクセス・無害化措置の発動が可能になると、こういう理解でよろしいんでしょうか。いかがでしょうか。
答弁
繰り返しになるんですが、アクセス・無害化措置を行うか否かについては、実際に発生したサイバー攻撃の個別具体的な状況に即して様々な情報を総合して要件該当性を踏まえて判断を行うべきものであります。なので、なかなかお答えは困難であります。その上で、これ用意された答弁がさっきと全く一緒なので読んでもしようがないと思いますので。これ、かなり難しい事案だと思います。その病院自体がいわゆる重要インフラだと、基幹インフラだと認定をされて、その根幹に関わる重要サーバーが攻撃をされていると、若しくは攻撃をされるリスクがあるといったときに、この法律は主にそういった重要インフラの基幹サーバー、いわゆる重要電子計算機を守ると。ただ、その周辺からの攻撃もありますし、この場合は給食事業者が踏み台になっているということだと思いますので、そうした攻撃のボットネットワーク全体を分析をして、どうもこの給食会社のサーバーが踏み台…
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。
芳賀道也議員の「ランサムウェアと身代金・サイバー犯罪の捜査」のほかの質問
- 2025年5月13日 内閣委員会、総務委員会、外交防衛委員会連合審査会
徳島県のつるぎ町立半田病院がサイバー攻撃を受けた際の被害について、一部でこう報じられております。 - 2025年5月13日 内閣委員会、総務委員会、外交防衛委員会連合審査会
四月二十四日の内閣委員会で同じ会派の竹詰議員も質問で触れておりましたが、ここ数年、自治体の運営する各種の施設がサイバー… - 2022年11月9日 地方創生及びデジタル社会の形成等に関する特別委員会
次に、先日、十月三十一日に大阪府の大阪急性期・総合医療センターでシステム障害が確認され、その原因は身の代金要求型のラン…