 株式会社エクスブリッジ
Diet Tracker
宮本岳志議員と情報漏えい
共産・衆議院。2022年5月12日から2024年5月9日まで、8日・1つの会議で、質疑23件。
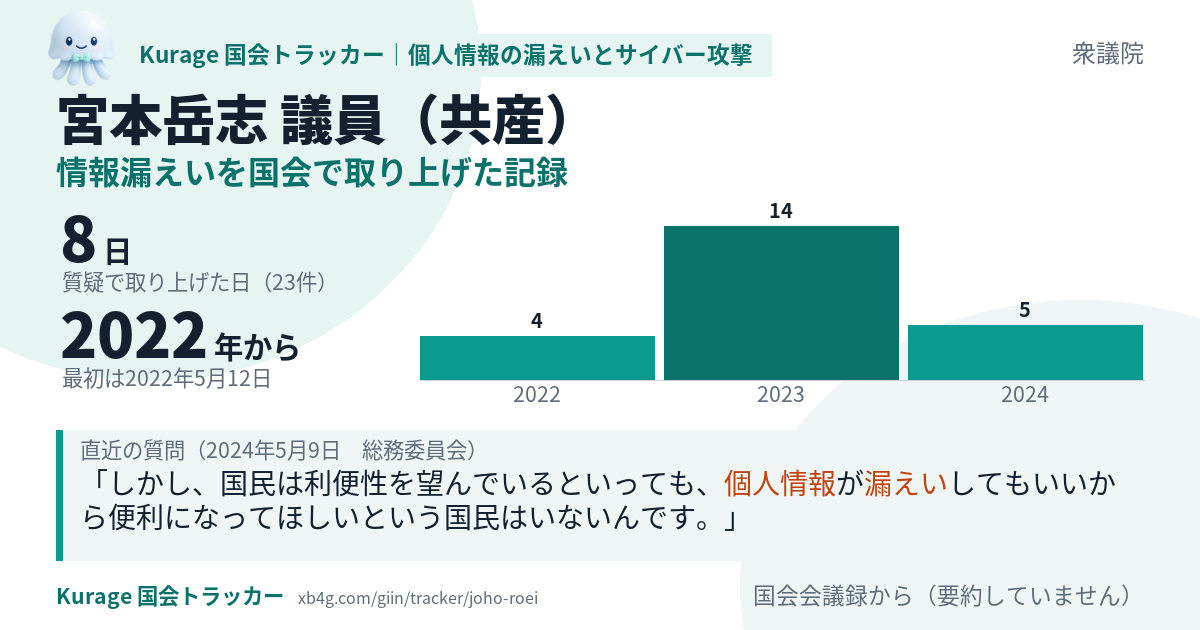
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
宮本岳志議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。宮本岳志議員がこのテーマで初めて質疑したのは2022年5月12日で、その169日前です。
宮本岳志議員がこのテーマで質疑した8日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 2日/提出から成立まで 1日/成立より後 5日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 5日/提出から成立まで 3日/成立より後 0日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 8日/提出から成立まで 0日/成立より後 0日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 8日/提出から成立まで 0日/成立より後 0日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 8日/提出から成立まで 0日/成立より後 0日
時系列
- 2022年5月12日 質疑 宮本岳志議員が質疑(衆議院 総務委員会)
- 2022年10月28日 政府 閣議決定:「物価高克服・経済再生実現のための総合経済対策」に「サイバー攻撃」の記述(1か所)
- 2022年12月6日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・3回)
- 2023年3月7日 法案 内閣が国会に「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」を提出
- 2023年4月27日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・3回)
- 2023年6月2日 成立 「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」が成立
- 2023年11月7日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・3回)
- 2023年12月7日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・8回)
- 2024年2月27日 法案 内閣が国会に「重要経済安保情報の保護及び活用に関する法律案」を提出
- 2024年2月29日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・2回)
- 2024年4月23日 質疑 宮本岳志議員が質疑(衆議院 総務委員会)
- 2024年5月9日 質疑 宮本岳志議員が質疑(衆議院 総務委員会・2回)
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
- 2025年2月7日 法案 内閣が国会に「重要電子計算機に対する不正な行為による被害の防止に関する法律案」を提出
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
しかし、国民は利便性を望んでいるといっても、個人情報が漏えいしてもいいから便利になってほしいという国民はいないんです。
とにかく、政府がマイナンバーカードやマイナ保険証を安心、安全と繰り返すたびに、ミスや間違い、個人情報の漏えいのニュースが飛び込んでくるんですね。 利用率が上がらない背景には、国民にとって利用メリットが感じられていないばかりか、国民は情報漏えいなどの不安を持っていることは明らかです。
しかし、大臣こそ、マイナンバーカードによる住民票のコンビニ交付について利便性の向上などのメリットだけを語り、情報漏えいなどのリスクは口を閉ざしてまいりました。 しかし、実態は止まらぬ個人情報の漏えいであり、その原因を見てみたら、システムの不具合が確認されて四年半も修正されず放置されていたり、自らが報告した期日から三か月が過ぎてもただの一自治体にも対策されていないなど、実にずさん極まりないものでありました。
六十万人、これだけの個人情報が漏えいしたわけですよね。 個人情報保護委員会の詳細資料九ページには、一部の本件委託元との契約において、事前に委託元に再委託することを申請し承諾を得た場合に限り委託してもよいと規定したにもかかわらず、委託元に報告することなく、ビジネスソリューションズ社に個人データを取り扱わせていたとあります。
昨年は、マイナンバーカードによる住民票等交付の誤交付や、ひもづけ誤りによるマイナポータルを通じた情報漏えいなど、様々な問題が起こりました。 また、デジタル化でセキュリティーや個人情報の漏えいが問題ともなりました。
漏えいした人数、関係する機関の多さから社会的な影響の大きな事案であると認識しているというのであるから、当然公表されるべきものであります。 個人情報保護委員会の調査の中では、それぞれの自治体が今回個人情報を流出させた企業と契約した際に本当に総務省の定めた地方公共団体における情報セキュリティーポリシーに関するガイドラインを守っていたかどうかが問われる、こうなると思いますが、個人情報保護委員会、それでいいですね。
個人情報保護委員会に聞くんですけれども、漏えいした人数、関係する機関の多さから社会的な影響の大きな事案であると認識していると私の方にはお答えになりました。
私は、今挙がった自治体の一つ、大阪府岸和田市の出身なんですけれども、メタボ健診、特定健診の電話勧奨業務に絡む未受診者約一万五千人分の個人情報流出については、既に市長名のおわびが一斉に届いている事実を確認しております。 今回の岸和田市の情報流出事案は、平成二十八年度、すなわち二〇一六年度に実施した電話勧奨業務について発生したものであります。
個人情報の漏えいの規模の大きさ、事態の深刻さが伝わってきます。 しかし、資料配付した記事の赤線部を読んでいただくと、NTTマーケティングアクトProCXと自治体が委託契約をしたにもかかわらず、自治体の保有する住民の個人情報が元派遣社員の勤務先であるNTTビジネスソリューションズのサーバーに保管されており、ビジネスソリューションズ社では、サーバーにアクセスできるIDを複数の従業員で共有、外部から持ち込んだ記憶媒体、USBに直接ダウンロードして持ち出せる状況だった、自宅など社外からアクセスすることもでき…
今のは情報流出した自治体の数についてお答えになったんですね、そうですよね。 どのような状況の下でこれが流出したかということについての説明は、個人情報保護委員会もやりません。
個人情報保護委員会は何も語らないばかりか、被害者本人の問合せにも実は詳しくは答えないんです。 全く、個人情報の流出事案や事故から国民のプライバシーの権利を守る上では、はっきり申し上げてほとんど役に立たない組織だと言わなければなりません。
どういう状況の下でこれが流出したのかということについては説明しないという立場なんですね。 これが個人情報保護委員会の答弁で、大変難渋しているわけです。
今日は、NTT西日本の子会社二社から九百万件の個人情報が流出した問題を取り上げたいと思います。 NTTマーケティングアクトProCXがコールセンター業務を請け負った企業や自治体など、五十九の顧客が持つ個人情報が二〇一三年七月頃から今年一月頃にかけて約十年間にわたって流出していって、気づかず見逃していたという事件であります。
つまりは、利便性のためならば多少の情報漏えいは構わないというようなことをおっしゃったように聞きました。 個人情報保護をないがしろにしたそのような利便性論こそ、今日の間違いと混乱の最大の要因ではないかと思うんですね。
個人情報漏えいに直結する住民票等の誤交付が発生し、今総点検をやっているというのであれば、ひとまずマイナンバーカードの運用を止めて、きちっと全て点検が終わるまで点検をするというのが責任ある行政の当然の態度だと思いますが、これはデジタル庁が答えたがっておりますので、お答えいただけますか。
これら書類の誤交付は、他人のものを見てしまえば、個人情報の漏えいになります。 個人情報の保護は、利便性の向上とてんびんにかけることは許されないと思います。
しかし、横浜市など自治体が、国の言うがままにカードを普及し、その利活用を進めたら、証明書発行サーバーに莫大な負荷がかかって、個人情報の漏えい事件さえ起こったわけです。
デジタル社会の安全、安心に国が責任を持つから大丈夫というのであれば、今回のような情報漏えいが起こったときには、お願いにとどまらず、事業者に厳しく改善を求め、国が責任を持って二度と起こらない対策まで取り組むべきだと思います。 結局、それができないということであれば、デジタル社会をバラ色にのみ描くのではなく、こうした個人情報漏えいのリスクもあるということを市町村の現場や国民にきちんと伝えるのがあなた方の役割ではないか。
三月二十七日に個人情報の漏えいが起こってから、慌てて、万一障害が発生した場合も迅速に対応できる体制の確保などを叫んでみても、既に後の祭りであります。
マイナンバーとマイナンバーカードって別の話なんですけれども、しかし、そのマイナンバーですら、今、こういう形で、五万六千人以上分の漏えい、流出が報告されている。 先ほどのアンケートでも明らかなように、まさに個人情報漏えいの危惧も強いので普及が進まないんですね。
個人情報保護委員会は年次報告で、二〇一七年度から二一年度の五年間で、少なくとも約三万五千人分のマイナンバーに関連する情報が紛失、漏えいしたとの報告を公表いたしました。 今日は個人情報保護委員会に来ていただいておりますけれども、二〇一七年から二〇二一年の五年間で、マイナンバーに関する情報の紛失が何人分で、漏えいは何人分となっているか、その合計も含めてお答えいただけますか。
赤い下線部、未取得理由のトップは、情報流出が怖いから三五・二%、次が、申請方法が面倒だから三一・四%、三番目に、マイナンバーカードにメリットを感じない三一・三%となっております。 既に六割から八割が取得したり申請中の上位五業種、トップはさすがに国家公務員でありますけれども、マイナンバーカード未取得理由のトップが、情報流出が怖いから。
また、LINEの個人情報漏えいで問題となった利用者情報の情報保管先の設置国名公表の義務づけも見送られており、重大です。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。