 株式会社エクスブリッジ
Diet Tracker
小林鷹之議員の質問と、政府の答弁
2024年4月17日 衆議院 国土交通委員会 第8号。「自動運転の社会実装」の国会トラッカーから、この1件を取り出しました。
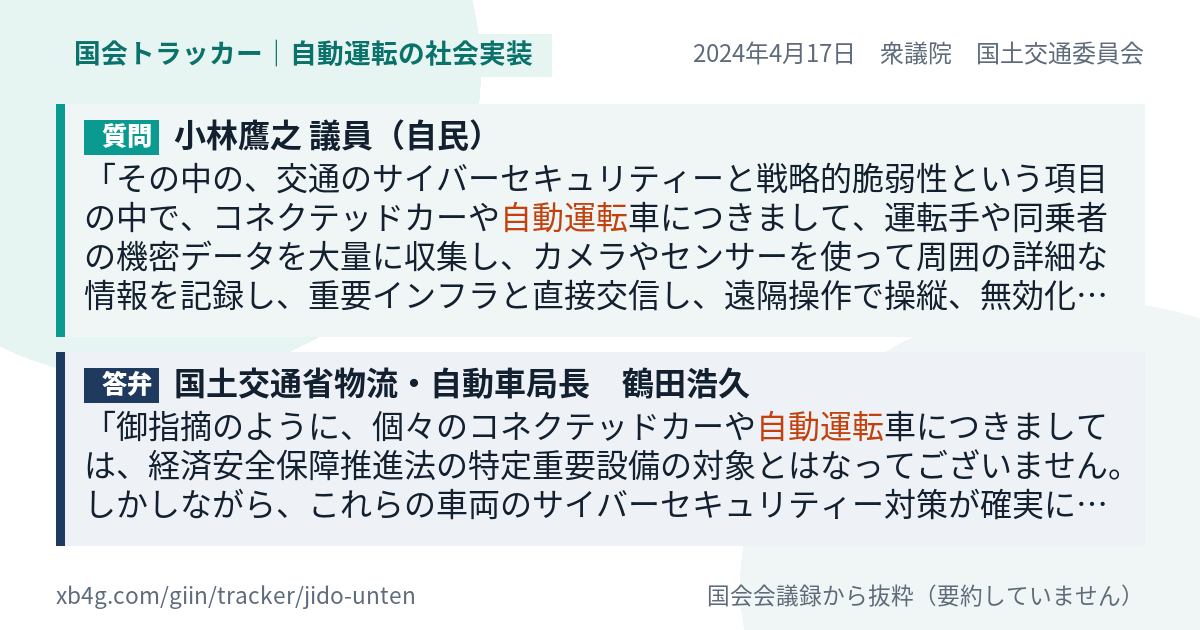
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
質問
その中の、交通のサイバーセキュリティーと戦略的脆弱性という項目の中で、コネクテッドカーや自動運転車につきまして、運転手や同乗者の機密データを大量に収集し、カメラやセンサーを使って周囲の詳細な情報を記録し、重要インフラと直接交信し、遠隔操作で操縦、無効化することができるとされています。そうして、こうした技術がサイバー攻撃の対象となる懸念ですとか、国家安保上のリスクもこの宣言で触れられております。コネクテッドカーや自動運転車が有するリスクというのは私は二通りあると思っておりまして、そのうちの一つは、サイバー攻撃によって交通インフラシステムそのものが混乱するリスクと、もう一つは、サイバー攻撃によるデータの窃取、また、車体が収集する機密情報を含むデータの流出のリスクであります。そこで伺います。
答弁
御指摘のように、個々のコネクテッドカーや自動運転車につきましては、経済安全保障推進法の特定重要設備の対象とはなってございません。しかしながら、これらの車両のサイバーセキュリティー対策が確実に行われない場合には、遠隔で車両を操作するなどによって、安全な運行に影響を及ぼすおそれがございます。このため、国土交通省では、車両の安全基準を策定する国連での会議において議論を主導して、サイバーセキュリティーに関する国際基準を策定しているところでございます。具体的には、不正アクセスに対する防止策を自動車メーカーに義務づけるとともに、新車の認証時にそれぞれの対策についての評価結果を国に説明すること。また、車の安全に係るソフトウェアをアップデートできる機能を持つ場合には、外部からのサイバー攻撃を確実に防ぐこと等について、令和四年七月以降の新車から義務づけてございます。引き続き、この面でも国際基準の不断の見直…
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。
小林鷹之議員の「自動運転の社会実装」のほかの質問
- 2024年4月17日 国土交通委員会
今後、EVが普及していく中で、中国製のEVというのも国内でどんどん広まっていくと思うんですけれども、この中国製のコネク… - 2024年3月13日 経済産業委員会
まさに、今後DXを進めて、生成AI、自動運転、こうした技術進歩を実現していくためには、膨大な電力が必要になります。 - 2021年2月25日 予算委員会第七分科会
確かに、データ量は激増しても、今少し答弁にもありましたけれども、エネルギー効率が上がるからさほど電力消費量というのは増… - 2020年4月10日 経済産業委員会
今後、5Gの導入がどんどん進んでいくと、自動運転あるいは遠隔医療、こうしたさまざまな事業が生まれてくると思います。 - 2020年4月10日 経済産業委員会
その中で、私は、日本も、自動運転ですとか健康、医療あるいは農業、もう豊富なリアルデータがありますし、まさにG20大阪ト… - 2019年3月13日 経済産業委員会
すなわち、現行4Gの百倍とも言われる通信速度の5Gが整備されることによって、自動運転を始めとする新たなサービスが可能と…