 株式会社エクスブリッジ

Diet Tracker
宮本岳志議員と脆弱性調査
共産・衆議院。2023年11月9日から2023年11月9日まで、1日・1つの会議で、質疑3件。
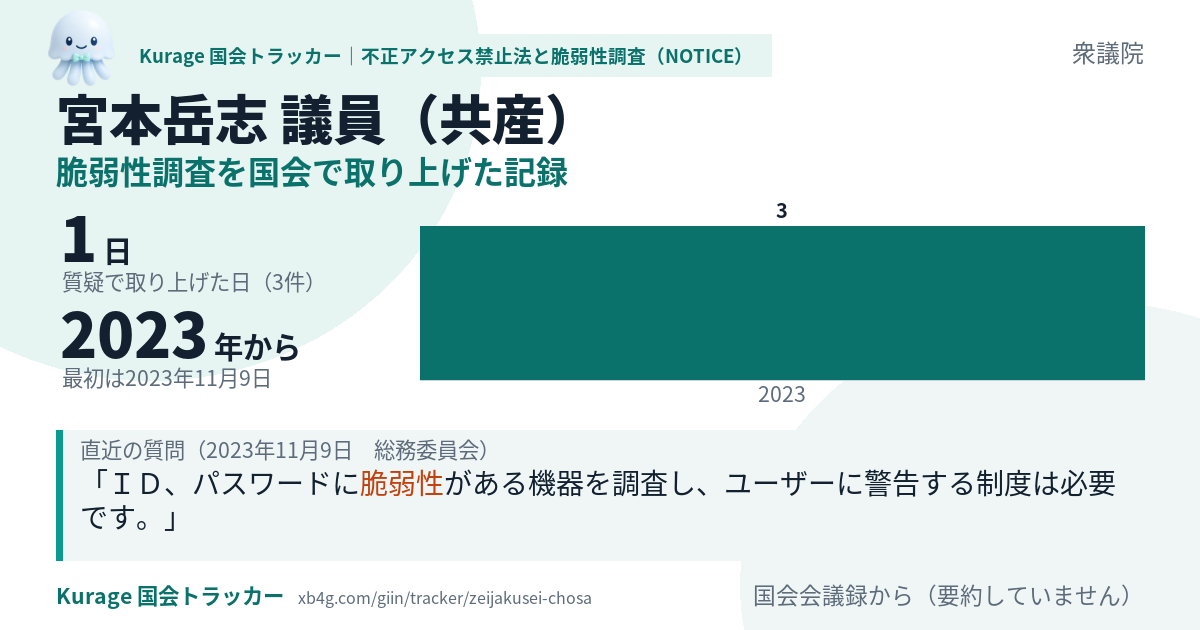
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
ID、パスワードに脆弱性がある機器を調査し、ユーザーに警告する制度は必要です。 そもそも、特定アクセス行為は、不正アクセス禁止法が禁じた権限を持たない者が通信機器にアクセスする行為であり、NICTが行う特定アクセス行為は、ID、パスワードに脆弱性のあるIoT機器を調査する目的に限り、大臣認可の実施計画に基づき実施する例外行為です。
今後のNOTICEの取組の方向性等について議論を行った総務省の有識者会議である情報通信ネットワークにおけるサイバーセキュリティ対策分科会、第一回の分科会では、NICTの井上大介サイバーセキュリティ研究所サイバーセキュリティネクサス長が、調査実施機関のNICTとしては調査体制の維持、人員確保も大きな課題となっていると発言されたことが議事録に残っております。
我が党は、サイバーセキュリティー対策の重要性についていささかも軽視するつもりはなく、ID、パスワードに脆弱性がある機器を調査し、ユーザーに警告する制度は必要だと考えております。 法案は、これまでNICTが五年間に限って行うこととされてきたID、パスワードに脆弱性があるIoT機器の調査、特定アクセス行為の業務について、本則の恒常的な業務の範囲に規定し、継続的に実施することとするものであります。
数えているのは「不正アクセス禁止法」「NOTICE」「脆弱性調査」「ホワイトハッカー」「脆弱性 IoT」「脆弱性 中小企業」「脆弱性 VPN」「セキュリティー人材 処遇」「セキュリティ人材 処遇」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。