 株式会社エクスブリッジ

Diet Tracker
宮本岳志議員の質問と、政府の答弁
2023年11月9日 衆議院 総務委員会 第3号。「不正アクセス禁止法と脆弱性調査(NOTICE)」の国会トラッカーから、この1件を取り出しました。
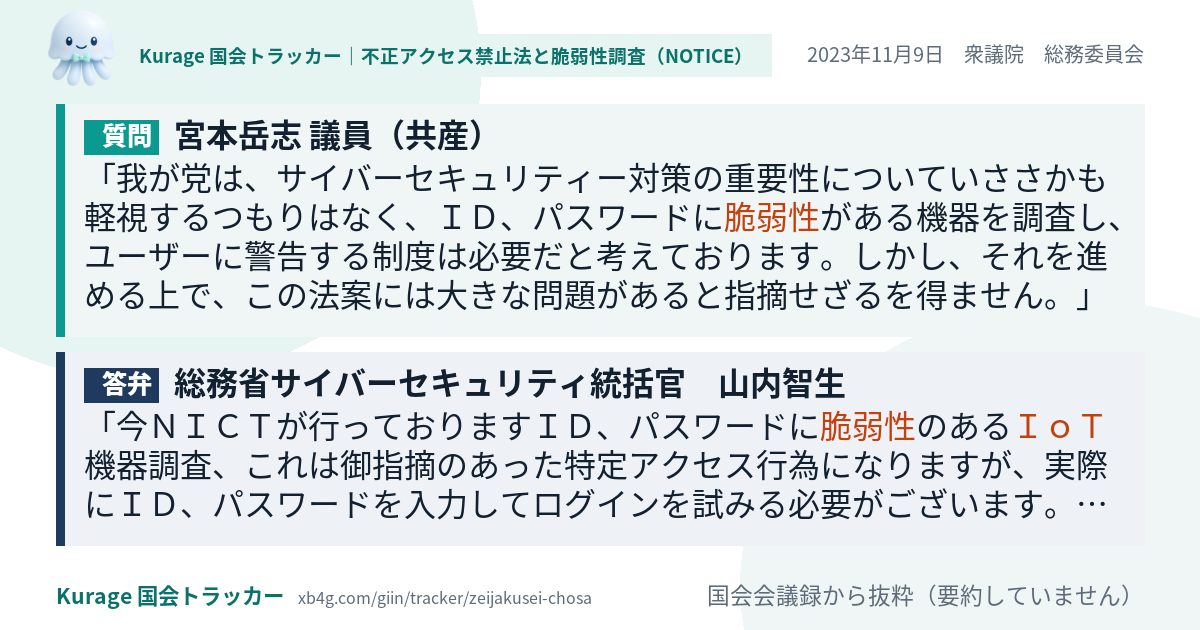
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質問
我が党は、サイバーセキュリティー対策の重要性についていささかも軽視するつもりはなく、ID、パスワードに脆弱性がある機器を調査し、ユーザーに警告する制度は必要だと考えております。しかし、それを進める上で、この法案には大きな問題があると指摘せざるを得ません。法案は、これまでNICTが五年間に限って行うこととされてきたID、パスワードに脆弱性があるIoT機器の調査、特定アクセス行為の業務について、本則の恒常的な業務の範囲に規定し、継続的に実施することとするものであります。そこで、まず、特定アクセス行為というものについて政府参考人に確認しますけれども、これをNICTではなく一般の人が行ったらどういうことになりますか。
答弁
今NICTが行っておりますID、パスワードに脆弱性のあるIoT機器調査、これは御指摘のあった特定アクセス行為になりますが、実際にID、パスワードを入力してログインを試みる必要がございます。これは、通常、不正アクセス禁止法で禁止をされている不正アクセス行為に該当するというものでございます。したがいまして、NICTが実施計画において認められた範囲によって実施を可能とするもので、不正アクセス禁止法の適用除外として、NICT法において行為者がNICTとして実施をするという形になってございますので、仮にNICT以外の者が行った場合には、先ほど申し上げた不正アクセス禁止法の禁止行為に該当することになりまして、同法の罰則の適用を受けることになります。
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。
宮本岳志議員の「不正アクセス禁止法と脆弱性調査(NOTICE)」のほかの質問
- 2023年11月9日 総務委員会
ID、パスワードに脆弱性がある機器を調査し、ユーザーに警告する制度は必要です。 - 2023年11月9日 総務委員会
今後のNOTICEの取組の方向性等について議論を行った総務省の有識者会議である情報通信ネットワークにおけるサイバーセキ…