 株式会社エクスブリッジ
Diet Tracker
芳賀道也議員と情報漏えい
国民民主・参議院。2023年4月14日から2025年5月13日まで、6日・5つの会議で、質疑10件。
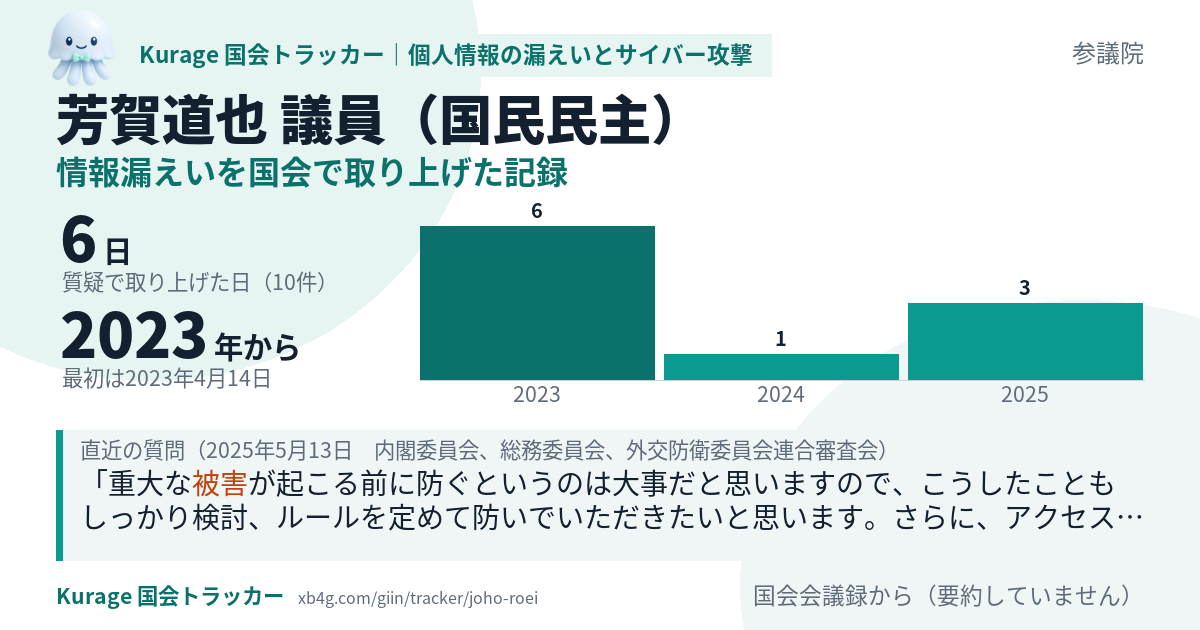
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
芳賀道也議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。芳賀道也議員がこのテーマで初めて質疑したのは2023年4月14日で、その168日後です。
芳賀道也議員がこのテーマで質疑した6日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 4日/成立より後 2日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 4日/提出から成立まで 1日/成立より後 1日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 5日/提出から成立まで 1日/成立より後 0日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 6日/提出から成立まで 0日/成立より後 0日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 6日/提出から成立まで 0日/成立より後 0日
時系列
- 2022年10月28日 政府 閣議決定:「物価高克服・経済再生実現のための総合経済対策」に「サイバー攻撃」の記述(1か所)
- 2023年3月7日 法案 内閣が国会に「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」を提出
- 2023年4月14日 質疑 芳賀道也議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2023年5月22日 質疑 芳賀道也議員が質疑(参議院 決算委員会・3回)
- 2023年5月31日 質疑 芳賀道也議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2023年6月2日 成立 「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」が成立
- 2023年6月2日 質疑 芳賀道也議員が質疑(参議院 本会議)
- 2024年2月27日 法案 内閣が国会に「重要経済安保情報の保護及び活用に関する法律案」を提出
- 2024年4月16日 質疑 芳賀道也議員が質疑(参議院 総務委員会)
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
- 2025年2月7日 法案 内閣が国会に「重要電子計算機に対する不正な行為による被害の防止に関する法律案」を提出
- 2025年5月13日 質疑 芳賀道也議員が質疑(参議院 内閣委員会、総務委員会、外交防衛委員会連合審査会・3回)
- 2025年5月16日 成立 「重要電子計算機に対する不正な行為による被害の防止に関する法律案」が成立
- 2026年4月7日 法案 内閣が国会に「個人情報の保護に関する法律等の一部を改正する法律案」を提出
- 2026年4月7日 法案 内閣が国会に「情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案」を提出
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
重大な被害が起こる前に防ぐというのは大事だと思いますので、こうしたこともしっかり検討、ルールを定めて防いでいただきたいと思います。 徳島県のつるぎ町立半田病院がサイバー攻撃を受けた際の被害について、一部でこう報じられております。
重大な影響が生じるおそれがあるときは可能だという答弁だと思いますが、では、それをどう判断するかというのが一つポイントになると思うんですが、例えば公立病院に接続している給食会社へのサイバー攻撃があった場合、その攻撃で単に給食会社で被害が終わるのか、それとも病院にまで被害が及んで重大な危害がもたらされる可能性があるのか、危険性があるのかについてはどのような基準で判断されるのでしょうか。 例えば、給食会社へのランサムウェアの攻撃によって公立病院の給食システムのIPアドレスやID、パスワードが盗み取られたことが分かったら警察や自衛隊によるアクセス・無害化措置の発動が可能になると、こういう理解でよろしいんでしょうか。
四月二十四日の内閣委員会で同じ会派の竹詰議員も質問で触れておりましたが、ここ数年、自治体の運営する各種の施設がサイバー攻撃の被害に遭っています。 二〇二一年十月には徳島県のつるぎ町立半田病院、二〇二二年十月には大阪市住吉区にある大阪急性期・総合医療センター、二〇二三年七月に名古屋港コンテナターミナル、二〇二四年十月には奈良県にある斑鳩町立図書館が、それぞれランサムウェアによるサイバー攻撃を受けました。
次に、二〇二三年十月には、NTT西日本の子会社であるNTTビジネスソリューションズの元派遣社員が、NTTマーケティングアウトProCXの、失礼、NTTマーケティングアクトProCXの六十二のクライアント、約九百二十八万件の顧客情報を不正に流出された事態が明らかになりました。 確かに、元派遣社員の行動には非常に問題がありますが、他方、NTTマーケティングアクトProCXの顧客から情報漏れの疑いがあるとの指摘を受けて、NTTマーケティングアクトProCXとNTTビジネスソリューションズが内部調査を行ったのに、過去調査と呼ばれる最初の調査が不適切で、漏えいに関する事実を把握することができなかったことも問題です。
本法案の審議入りに際し、我が会派の伊藤孝恵議員が、四月二十八日、参議院本会議で指摘したように、個人情報の流出や悪用を防ぐセキュリティーの信頼性を高め、きちんとしたプロセスで政策決定や投資がなされ、濫用を防ぐ実効的なガバナンスの仕組みを法律で定めた上で、マイナンバーやマイナンバーカードによって政府はどのような社会を実現しようとしているのか、今は一体どのフェーズなのかなど、青写真を国民と共有し、各種手続における効率化や利用範囲の拡大、利便性…
報道によれば、二〇一七年度から二〇二一年度までの五年間で少なくとも三万五千人分ものマイナンバー情報が紛失、漏えいしたと報じられています。 確かに、個人情報保護委員会の年次報告書を見ると、毎年、数百件単位でマイナンバー情報の紛失、漏えいなど重大な事態が報告されています。
次に、総務大臣は、記者会見において、マイナンバーカード保険証で個人情報漏えいは厚生労働省で対応していただくものと理解しているとしていますが、これはちょっと何か責任のなすり合いというか、ほかに責任をなすりつけているような感じもしないでもない。 あわせて、総務大臣には、マイナンバーカード保険証で個人情報漏えいの問題について、総務省が今後どのような関わり方をしていくのか、具体的な説明をお願いをいたします。
次に、二〇二一年十月からマイナンバーカード保険証の本格運用が開始され、このオンライン資格確認の仕組みの中で、二〇二一年十一月、保険者などで正確なデータが登録されなかったため別人の薬剤情報が閲覧された個人情報漏えい事案が発生しました。
マイナンバーカードを利用したコンビニエンスストアでの証明書交付サービスで、今年三月二十七日、横浜市において別人の住民票等が誤って発行される個人情報漏えい事案が発生、デジタル庁が、システム提供する富士通Japan株式会社に対して、システムの運用を停止し、徹底的に再点検を行うよう要請する事態となりました。 しかし、この問題は、個人情報を取り扱うシステムの安全性に関わる重大な問題です。
報道にもあるんですけれども、マイナンバーやマイナンバーカードの国民が抱く感情として、情報流出のおそれがある、国や自治体が情報を悪用するおそれがあるという心配があります。 国として、今後マイナンバーカードやマイナンバーの利用を促進するためには、個人情報、特定個人情報、要配慮個人情報について、今後一層配慮や新たな法整備が必要ではないかと考えますが、今後の対応についての見通しを教えてください。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。