 株式会社エクスブリッジ
Diet Tracker
山下芳生議員と情報漏えい
共産・参議院。2023年4月21日から2023年6月2日まで、3日・2つの会議で、質疑8件。
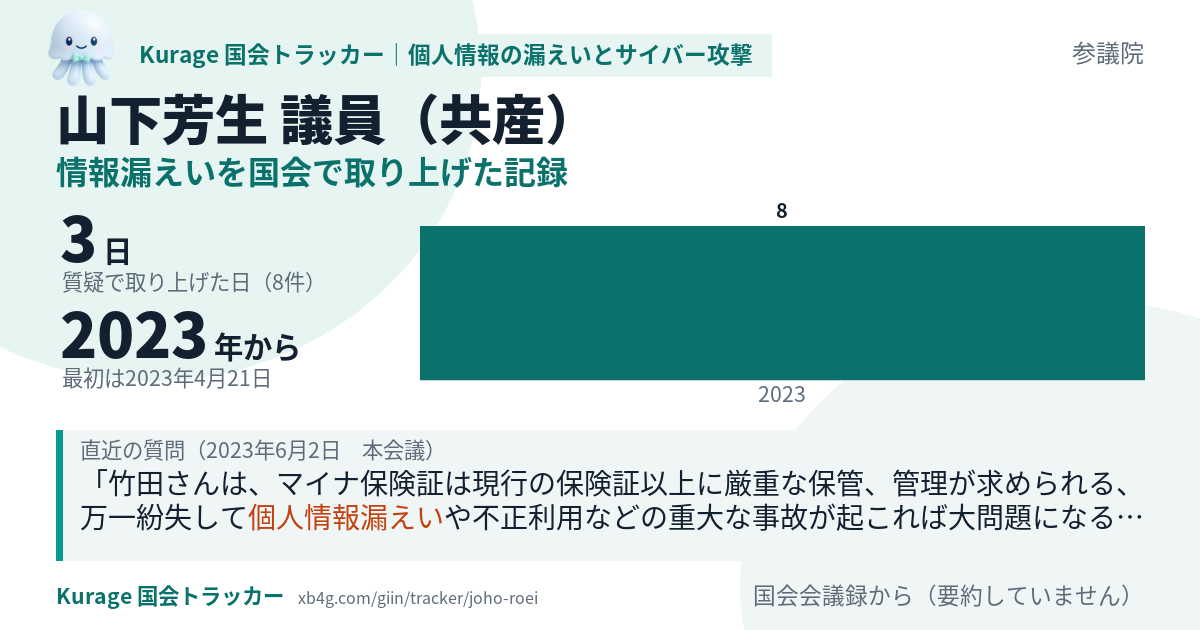
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
山下芳生議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。山下芳生議員がこのテーマで初めて質疑したのは2023年4月21日で、その175日後です。
山下芳生議員がこのテーマで質疑した3日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 3日/成立より後 0日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 0日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 0日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 0日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 0日
時系列
- 2022年10月28日 政府 閣議決定:「物価高克服・経済再生実現のための総合経済対策」に「サイバー攻撃」の記述(1か所)
- 2023年3月7日 法案 内閣が国会に「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」を提出
- 2023年4月21日 質疑 山下芳生議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会・6回)
- 2023年5月31日 質疑 山下芳生議員が質疑(参議院 地方創生及びデジタル社会の形成等に関する特別委員会)
- 2023年6月2日 成立 「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」が成立
- 2023年6月2日 質疑 山下芳生議員が質疑(参議院 本会議)
- 2024年2月27日 法案 内閣が国会に「重要経済安保情報の保護及び活用に関する法律案」を提出
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
竹田さんは、マイナ保険証は現行の保険証以上に厳重な保管、管理が求められる、万一紛失して個人情報漏えいや不正利用などの重大な事故が起これば大問題になる、担い手不足と新型コロナ対応で苦労を重ねている高齢者施設の職員に更に重大な責任を負わせるような進め方は切にやめていただきたいと訴えられました。
竹田参考人のお答えは、マイナ保険証は、紙の保険証以上に厳重な管理、保管が求められる、マイナ保険証と暗証番号を施設で管理する責任は余りにも重大だ、万一紛失して個人情報漏えいや不正利用などの重大事故が起これば大問題になる、担い手不足と新型コロナ対応で苦労を重ねている高齢者施設の職員に更に重大な責任を負わせるような進め方は好ましくない、切にやめていただきたいとお願い申し上げますと訴えられました。
しかし、データ連携基盤に共有される個人情報の保護が問題です。 このように、非常にセンシティブな個人情報をデータ連携基盤上で共有する場合もあるにもかかわらず、個人情報保護対策が不十分です。
悪意を持つ人が内部にいれば、簡単に他者の個人情報を入手することもできるようになると。 この人間の問題についてどう対処するかということですが、ちょっと時間が予定以上に経過していますので、資料二に、二〇一四年に日本で起こった通信教育大手ベネッセの顧客情報が流出した事件の報道記事を添付いたしました。
一〇〇%個人情報流出を防ぐシステムをつくることはできないと思います。 もう一つ、つながることによって、例えば、一つの企業、A社がハッキングされ、侵入され、乗っ取られた場合に、A社のデータだけではなくて、これにデータ連携基盤によってつながっているB社、C社、D社などの個人情報を含むデータを容易に入手できることになるんじゃないかと。
ところが、利便性を追求するということになりますから、様々な個人情報を含む情報が提供され合うと、お互いに。 ということは、この閉鎖型のデータが外につながるということになったら、やっぱり漏えい、流出のリスク高くなるんじゃないかということを聞いております。
例えば、私が知る限り、病院が保有する患者の医療記録だとか金融機関が保有する顧客の預貯金残高など、個人情報に関わる固有データは、外部とつながらない閉鎖型の管理をしている企業が多いと思うんですね。 それをこのデータ連携基盤につないで外部の利用者に提供するということになりますと、当然、これはデータの漏えい、流出のリスクが高くなるんじゃないかと、そう思うんですが、この点いかがでしょうかね。
どれほどの個人情報なのかということはケース・バイ・ケースということなのでしたが。 同時に、岡田大臣に伺いますが、行政や企業が、さっきありました固有データ、データホルダーでそれぞれ個別に保有したデータがこのデータ連携基盤によって連携することになると、個人情報が漏えいする危険性がより高くなるという面はあるんじゃないでしょうか。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。