 株式会社エクスブリッジ
Diet Tracker
大島九州男議員と情報漏えい
いのちの党・参議院。2023年5月16日から2026年10月27日まで、4日・2つの会議で、質疑6件。
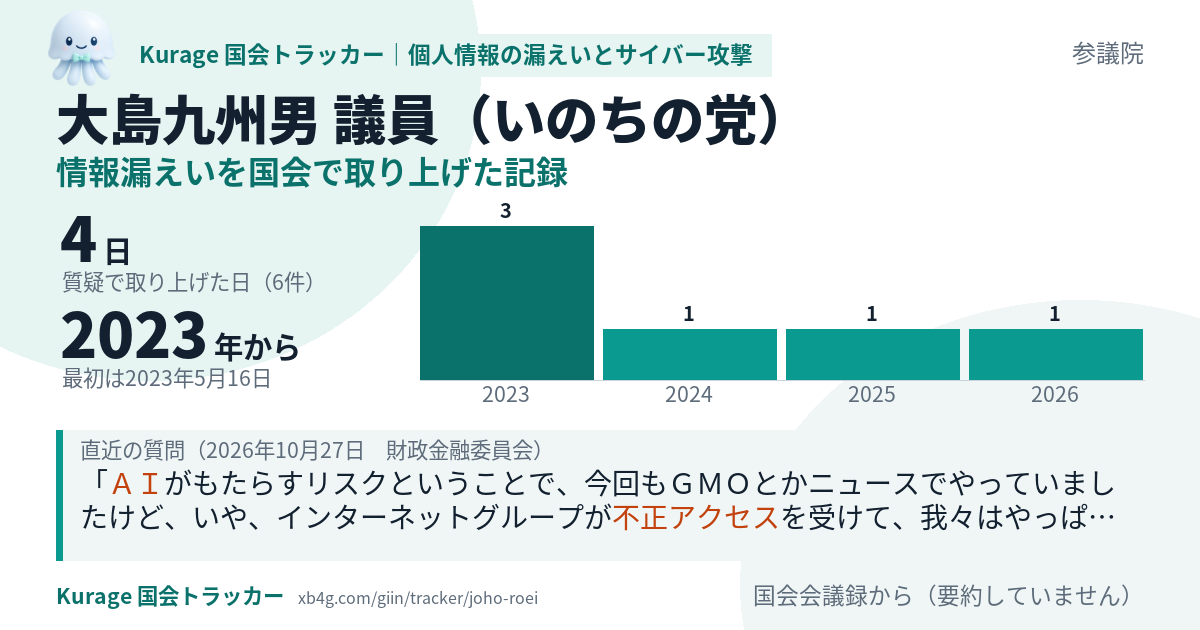
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
大島九州男議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。大島九州男議員がこのテーマで初めて質疑したのは2023年5月16日で、その200日後です。
大島九州男議員がこのテーマで質疑した4日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 1日/成立より後 3日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 1日/提出から成立まで 0日/成立より後 3日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 2日/提出から成立まで 1日/成立より後 1日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 1日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 3日/提出から成立まで 0日/成立より後 1日
時系列
- 2022年10月28日 政府 閣議決定:「物価高克服・経済再生実現のための総合経済対策」に「サイバー攻撃」の記述(1か所)
- 2023年3月7日 法案 内閣が国会に「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」を提出
- 2023年5月16日 質疑 大島九州男議員が質疑(参議院 内閣委員会・3回)
- 2023年6月2日 成立 「行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案」が成立
- 2024年2月27日 法案 内閣が国会に「重要経済安保情報の保護及び活用に関する法律案」を提出
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
- 2024年5月30日 質疑 大島九州男議員が質疑(参議院 内閣委員会)
- 2025年2月7日 法案 内閣が国会に「重要電子計算機に対する不正な行為による被害の防止に関する法律案」を提出
- 2025年5月15日 質疑 大島九州男議員が質疑(参議院 内閣委員会)
- 2025年5月16日 成立 「重要電子計算機に対する不正な行為による被害の防止に関する法律案」が成立
- 2026年4月7日 法案 内閣が国会に「個人情報の保護に関する法律等の一部を改正する法律案」を提出
- 2026年4月7日 法案 内閣が国会に「情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案」を提出
- 2026年7月10日 成立 「個人情報の保護に関する法律等の一部を改正する法律案」が成立
- 2026年7月10日 成立 「情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案」が成立
- 2026年10月27日 質疑 大島九州男議員が質疑(参議院 財政金融委員会)
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
AIがもたらすリスクということで、今回もGMOとかニュースでやっていましたけど、いや、インターネットグループが不正アクセスを受けて、我々はやっぱりそういうコンピューターとか詳しくないので、ああいう問題が起きてどう対応していくのかと。 そうすると、個人情報が漏れたようなあれがありますから、何かあったら言ってくださいみたいなメールが来るわけですよ。
反対の第四の理由は、サプライチェーンには中小企業も組み込まれているため、サイバー攻撃に対する社会全体の強靱化を図るには中小企業のセキュリティー対策を支援することこそが最重要の課題であるにもかかわらず、積極的な財政支援などの新たな施策の表明はなく、既存の政策の広報に努めるなど、小手先の政策にとどまっていることです。
公務員であったりとか、そういう秘密を守る守秘義務のある人、そして自分の立場がそれを漏えいしたり漏らしたりすることによって危なくなるような人、そういったセキュリティーをしっかりと考えるような立場の人であっても恐ろしいことが起こるわけですから、これは非常に大きな問題だと。 ここについてはもっともっとこれはしっかりと議論をして、そして明快にしないと、そんな子供の個人情報がだだ漏れできるような何か仕組みを考えているなんて初めて聞きましたよ、もう。
この国で起こっている個人情報や医療情報の取扱いを見たときに、果たして国が自分の医療情報を守り抜いてくれるのと、信頼関係があると言えるか。 国民の個人情報や医療情報を守り抜くための制度が他国と比べてもしっかりと構築され、国民の間に情報流出などの心配がなく、安全、安心との信頼感を醸成することがまず第一であると考えます。
ただ、故意なのか過失なのかというのの認定、そしてまた、いろんな流れで、最初の情報を得た人が、それは故意ではなく漏えいした情報を、また、それを偶然知った第三者がそれをお金に換えていくというようなこともあったら、じゃ、どこが責任を取ってどうなのかと。 だから、結局、個人の情報が漏えいしたと、その個人に対する補償だとかそういうものは、過失であろうが故意であろうが結果責任としてそれはちゃんと補償をしなければならないし、賠償しなきゃならない、それにまた責任を負わなきゃいけない。
過失により医療情報の不正提供等が行われた場合の罰則と不適切な情報取得事案への対応の観点からちょっと質問すると、情報の利活用による利便性の向上と情報流出のリスクは表裏一体ですよね。 これらはプログラムの不備や入力ミスによるものとされていますけれども、個人情報の漏えいが立て続けに発生したことはもう大変遺憾であり、この国で自分の個人情報を守り抜くことができるのかと、国民は大きな不安を感じているんじゃないでしょうかね。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。