 株式会社エクスブリッジ
Diet Tracker
上村英明議員と情報漏えい
れいわ・衆議院。2025年3月18日から2025年4月11日まで、8日・3つの会議で、質疑8件。
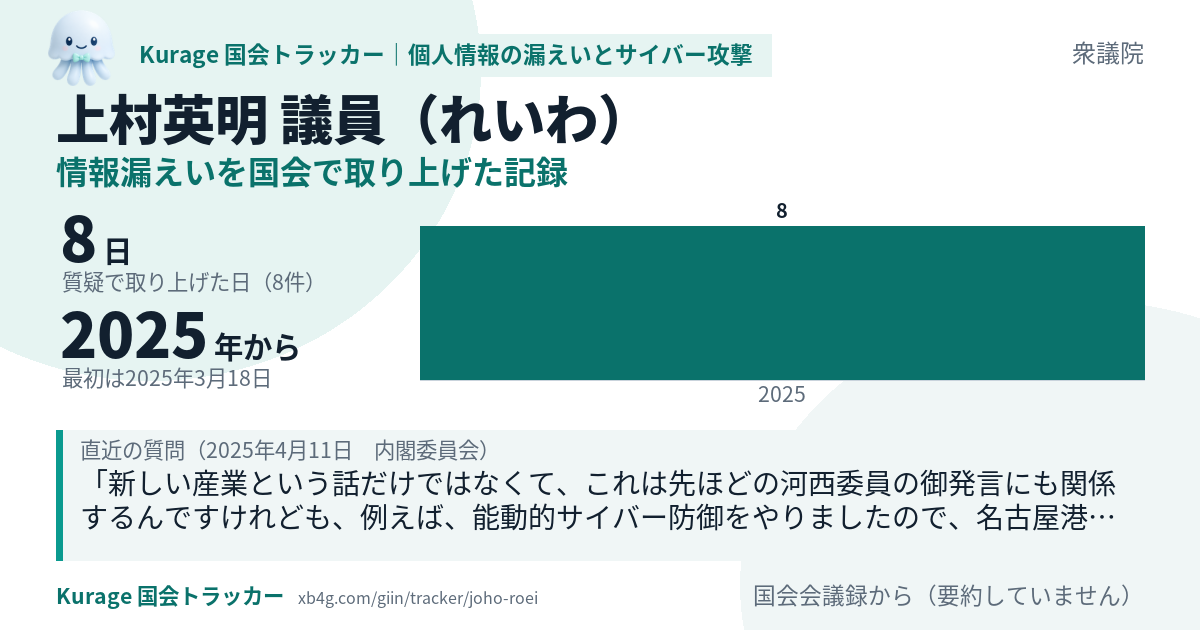
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
上村英明議員の質疑と、法案・政府の決定の前後
このテーマの語が政府の決定に初めて出てくるのは2022年10月28日(閣議決定:「物価高克服・経済再生実現のための総合経済対策」)です。上村英明議員がこのテーマで初めて質疑したのは2025年3月18日で、その872日後です。
上村英明議員がこのテーマで質疑した8日を、このテーマの法案の提出日・成立日と比べました。
- 行政手続における特定の個人を識別するための番号の利用等に関する法律等の一部を改正する法律案(2023年3月7日に内閣が国会に提出・2023年6月2日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 0日/成立より後 8日 - 重要経済安保情報の保護及び活用に関する法律案(2024年2月27日に内閣が国会に提出・2024年5月10日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 0日/成立より後 8日 - 重要電子計算機に対する不正な行為による被害の防止に関する法律案(2025年2月7日に内閣が国会に提出・2025年5月16日に成立)
この議員の質疑の日:提出より前 0日/提出から成立まで 8日/成立より後 0日 - 個人情報の保護に関する法律等の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 8日/提出から成立まで 0日/成立より後 0日 - 情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案(2026年4月7日に内閣が国会に提出・2026年7月10日に成立)
この議員の質疑の日:提出より前 8日/提出から成立まで 0日/成立より後 0日
時系列
- 2024年5月10日 成立 「重要経済安保情報の保護及び活用に関する法律案」が成立
- 2025年2月7日 法案 内閣が国会に「重要電子計算機に対する不正な行為による被害の防止に関する法律案」を提出
- 2025年3月18日 質疑 上村英明議員が質疑(衆議院 本会議)
- 2025年3月21日 質疑 上村英明議員が質疑(衆議院 内閣委員会)
- 2025年3月26日 質疑 上村英明議員が質疑(衆議院 内閣委員会)
- 2025年3月28日 質疑 上村英明議員が質疑(衆議院 内閣委員会)
- 2025年4月3日 質疑 上村英明議員が質疑(衆議院 内閣委員会総務委員会安全保障委員会連合審査会)
- 2025年4月4日 質疑 上村英明議員が質疑(衆議院 内閣委員会)
- 2025年4月8日 質疑 上村英明議員が質疑(衆議院 本会議)
- 2025年4月11日 質疑 上村英明議員が質疑(衆議院 内閣委員会)
- 2025年5月16日 成立 「重要電子計算機に対する不正な行為による被害の防止に関する法律案」が成立
- 2026年4月7日 法案 内閣が国会に「個人情報の保護に関する法律等の一部を改正する法律案」を提出
- 2026年4月7日 法案 内閣が国会に「情報通信技術を活用した行政の推進等に関する法律及び情報処理の促進に関する法律の一部を改正する法律案」を提出
日付は衆議院・参議院の議案情報と、政府の公表資料のものです。法案は、このテーマの質疑の中で、会議録に法案名が出てきたものです。政府の決定は、2016年以降の骨太の方針、2022年以降の総合経済対策、令和7年度からの税制改正の大綱のうち、このテーマの語が本文に出てくるものです(引用は本文のまま。語のすぐ後ろの数字は脚注の番号のことがあります)。質疑と政府の動きの前後は日付で分かりますが、ある質疑が政府の判断を動かしたかどうかは、記録からは決められません。当サイトはその判定をしません。
質疑の一覧
新しい順。各質疑の「質問と答弁をカードで見る」から、質問とその直後の政府の答弁を1枚にしたカードを開けます。
新しい産業という話だけではなくて、これは先ほどの河西委員の御発言にも関係するんですけれども、例えば、能動的サイバー防御をやりましたので、名古屋港の積荷の作業のところがサイバー攻撃に遭ったんですけれども、三日間で回復しました。 なぜかというと、AIを使っていないときの労働のノウハウを知っている人たちが残っていたからなんですね。
(拍手) 現在、特に海外からのサイバー攻撃に日本がさらされており、重要な社会インフラを守る必要があることは一定理解します。 しかし、現在、最大の同盟国アメリカの信頼も揺らぐ中、法案では同盟国、同志国との国際協調ばかりが強調され、現実には軍事部門のサイバー攻撃共同演習も行われています。
それはそれで、そう思うんですけれども、若干、資料を提示しますと、中小企業庁によれば、日本の民間企業の九九・七%を占める中小企業の数は三百三十七万社です。 それから、レジリエンス、サイバーレジリエンスのお話もさせていただいたんですけれども、サイバー攻撃、あるいはサーバーがダウンするというのは、別にサイバー攻撃だけではなくて自然災害の場合にも起こり得る話です。
回復力とはレジリエンスという言葉を使うんですけれども、このサイバーレジリエンスは、サイバー攻撃ばかりではなくて、自然災害や経済不況などで、サーバーがダウンした場合を想定して、事業を回復し、継続能力を図ることを意味しており、現在は、生成AIが特にコンピューターウイルスを作ることも可能、一応歯止めはかかっていると言われていますがそのプログラムを抜けば作ることができるという、ある意味ではイタチごっこの状況の中で、むしろこうした回復力に重点を置… 同じように、深刻なサイバー攻撃を受けたドイツも、能動的サイバー防御というよりも、むしろ防御を更に強化するという、強化されたサイバー防御の戦略を取っていると言われています。
三月二十一日に、今も議論に出ましたけれども、中小企業の対応についてちょっとお話をしました。 ちょうど、政府系の機関が二〇二四年に発表した、中小企業の情報セキュリティーに関するデータというのがございまして、例えば、現在、組織的に情報セキュリティーの取組をしているかどうかということに対して、していないという企業が七割。
サイバー攻撃は近隣の地域から行われるとは限らない。 そうしたときに、そうした国々がこうした問題についての情報を共有していなかったら、例えば日本のアクセス・無害化が、逆に言えば向こうの国に大変な被害を及ぼしてしまう。
今日は、中小企業それから中小組織の情報セキュリティーの対策強化について、手短にお尋ねいたしたいと思います。 政府が掲げている深刻なサイバー攻撃の事例には、基本的なサイバーセキュリティーの対策の欠如としか言えないものがあるからです。
私は、重要電子計算機に対する不正な行為による被害の防止に関する法律案並びに同整備法案について、れいわ新選組を代表して質問いたします。 つまり、アクセス・無害化は国境を越えたサイバー攻撃とみなされる危険性があると認識すべきではありませんか。
数えているのは「個人情報 漏えい」「個人情報 流出」「不正アクセス 被害」「サイバー攻撃 中小企業」「ランサムウェア」「サイバーセキュリティー AI」「サイバー攻撃 AI」を含む、議員としての質疑です。質疑ができるのはその日その委員会で質問に立った議員だけなので、件数の差は熱心さの差ではありません。