 株式会社エクスブリッジ

Diet Tracker
河西宏一議員の質問と、政府の答弁
2025年3月18日 衆議院 本会議 第9号。「不正アクセス禁止法と脆弱性調査(NOTICE)」の国会トラッカーから、この1件を取り出しました。
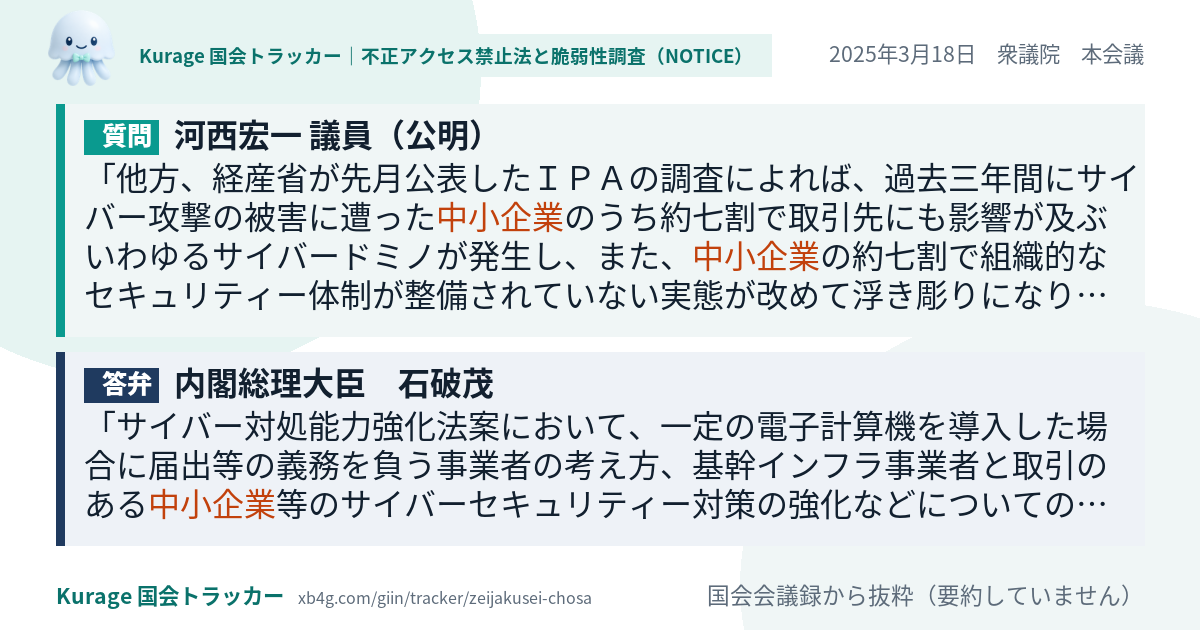
コピーした1行とURLをXやSlackに貼ると、上のカードが表示されます。
このシステムを作った会社が、御社の X の運用をお手伝いします。AI-SNS顧問を見る →
質問
他方、経産省が先月公表したIPAの調査によれば、過去三年間にサイバー攻撃の被害に遭った中小企業のうち約七割で取引先にも影響が及ぶいわゆるサイバードミノが発生し、また、中小企業の約七割で組織的なセキュリティー体制が整備されていない実態が改めて浮き彫りになりました。本法律案では、事業者に対し、電子計算機を導入した際の届出やインシデント報告を義務づけていますが、その対象を経済安全保障推進法におけるいわゆる基幹インフラ事業者に限定した理由をお示しください。あわせて、基幹インフラ事業者と取引のある中小企業を含むサプライチェーン全体のサイバーセキュリティー対策を今後どう強化するのか、答弁を求めます。
答弁
サイバー対処能力強化法案において、一定の電子計算機を導入した場合に届出等の義務を負う事業者の考え方、基幹インフラ事業者と取引のある中小企業等のサイバーセキュリティー対策の強化などについてのお尋ねをいただきました。御指摘の基幹インフラ事業者は、サイバー攻撃によりそのシステムに障害が発生した場合、国家及び国民の安全を損なう事態が生ずるおそれがあり、官民連携してサイバーセキュリティーの確保に取り組む必要性が特に高いことから、一定の電子計算機を導入した場合の届出や、サイバーセキュリティーインシデントが発生した場合の報告を義務づけることとしたものでございます。基幹インフラ事業者のサイバーセキュリティーを確保するためには、これらの事業者と取引のある中小企業を含めたサプライチェーン全体での対策も重要であります。本法案では、基幹インフラ事業者以外の事業者につきましても、サイバー攻撃による被害の防止のため…
抜粋は会議録の文をそのまま切り出したもので、要約していません。答弁は「質問の直後の政府側の発言」を機械的に取り出したもので、一つの質問に複数の論点があるときは、別の論点への答弁であることがあります。全文は会議録でご確認ください。